Master universitario online in sicurezza informatica
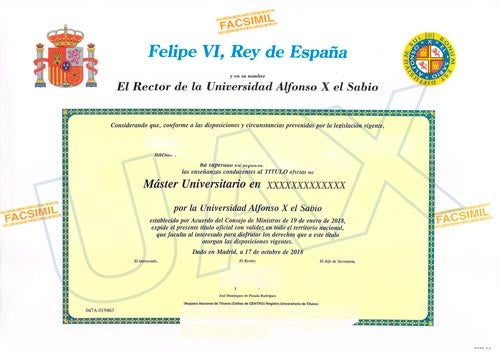
Titolo di studio ufficiale
9 mesi / 60 ECTS
Master universitario online in sicurezza informatica
Online
Entra in un settore con un tasso di occupabilità del 100%.
Preparati con un master ufficiale online in sicurezza informatica e sviluppa competenze in materia di sicurezza informatica, SOC, hacking etico e threat intelligence. Una formazione pratica orientata all'occupabilità, con accesso a tirocini professionali e opportunità di carriera in un settore in costante crescita.
I 3 migliori master in sicurezza informatica in Spagna (Mundo Postgrado, 2026)
Fino al 30% di sostegno agli studi prima del 30/11
Master universitario online in sicurezza informatica
Il settore della sicurezza informatica è in crescita inarrestabile e presenta una reale carenza di talenti, il che si traduce in una domanda costante di profili specializzati. Questo master universitario ufficiale ti prepara con un approccio pratico e aggiornato, distinguendosi da corsi, bootcamp e titoli di studio non ufficiali, con un obiettivo chiaro: il tuo inserimento nel mondo del lavoro, sostenuto da un modello con il 100% di occupabilità.
Attraverso una formazione a 360° che combina strategia, operazioni e tecnologia, acquisirai le competenze necessarie per proteggere le risorse digitali e gestire la sicurezza informatica, la sicurezza dei sistemi e la sicurezza delle informazioni in organizzazioni di qualsiasi settore.
Imparerai a progettare architetture di sicurezza, gestire gli incidenti, operare in ambienti SOC (Security Operations Center), applicare metodologie di cyberintelligence (Threat Intelligence) e sviluppare progetti di hacking etico, lavorando con strumenti e casi reali in linea con le esigenze del mercato.
Il suo approccio professionale ti consentirà sia di accedere fin dall’inizio a un settore con un’elevata occupabilità, sia di evolvere da profili IT verso ruoli specializzati nella sicurezza informatica, ampliando le tue opportunità lavorative.
Piano di studi orientato alla pratica professionale
Questo master offre una formazione pratica e completa in materia di sicurezza informatica, con una visione globale che spazia dall’hacking etico e dall’individuazione delle vulnerabilità alla difesa, al monitoraggio e alla risposta agli incidenti di sicurezza.
Grazie alla sua modalità 100% online e flessibile, potrai procedere al tuo ritmo mentre sviluppi competenze in materia di sicurezza delle reti, crittografia, privacy, protezione dei dati, normative e conformità, nonché nella gestione dei rischi e nella sicurezza della catena di approvvigionamento.
Inoltre, il corso prevede 150 ore di tirocinio esterno e l’accesso a oltre 8.800 accordi con aziende leader, rafforzando la tua esperienza professionale e la tua preparazione per entrare nel mercato del lavoro.
Cosa imparerai nel Master in Sicurezza informatica?
Acquisirai le competenze tecniche e strategiche necessarie per proteggere le organizzazioni dalle minacce informatiche.
Strategia e architettura
Definisce le strategie di sicurezza e comunica i rischi al senior management in conformità con le normative settoriali.
Operazioni SOC
Gestisce i centri operativi di sicurezza ed esegue i piani di risposta agli attacchi informatici.
Hacking etico
Padroneggiare gli strumenti di hacking più comunemente utilizzati dagli esperti della Squadra Rossa.
Cyberintelligenza
Applicare le metodologie di Threat Intelligence per identificare i rischi e le tendenze della cybersecurity.
Protezione integrale
Protegge le informazioni e le piattaforme tecnologiche da vari tipi di attacchi informatici.
Audit di sicurezza
Valuta i livelli di sicurezza, propone misure correttive e garantisce la conformità normativa
Migliora il tuo profilo professionale con le microcredenziali
AUMENTATE IL VOSTRO TALENTO CON L'INTELLIGENZA ARTIFICIALE GENERATIVA
LEADERSHIP E COMPETENZE TRASVERSALI
Aumentate il vostro talento con l'intelligenza artificiale generativa
Trasformate il vostro modo di lavorare con l'intelligenza artificiale generativa. Questa micro-credenza consente di applicare strumenti come ChatGPT, Copilot o Gemini nell'analisi delle informazioni, nella creazione di contenuti e nel processo decisionale, integrando soluzioni innovative in modo etico e responsabile in ambienti professionali reali.
Leadership e competenze trasversali
Sviluppate il vostro potenziale professionale attraverso la leadership e le competenze interpersonali. Questo micro-credenziale vi fornisce le chiavi per gestire i team, comunicare efficacemente e risolvere i problemi in ambienti reali, combinando tecniche di leadership personale con strumenti pratici di produttività e collaborazione.
Informazioni sul Master universitario online in sicurezza informatica
Dottore in Informatica, titolare di un Master in Ingegneria del Software e Intelligenza Artificiale, nonché Professore Ordinario universitario accreditato dall’ANECA, con due sessennali di ricerca alle spalle e una consolidata carriera accademica nel campo dell’Ingegneria del Software e delle tecnologie digitali. Attualmente svolge la sua attività principale presso l’Università Internazionale della Rioja (UNIR), Scuola Tecnica Superiore di Ingegneria e Tecnologia, area Ingegneria del Software, e collabora con l’Università Alfonso X el Sabio (UAX), Facoltà Business & Tech. Il suo profilo combina l’insegnamento universitario, la direzione accademica e la gestione dei corsi di laurea in ingegneria del software, DevOps, cloud computing, sicurezza informatica, metodologie agili, IoT, fog-edge computing, smart cities e marketing digitale.
Vanta oltre due decenni di esperienza professionale, accademica e di ricerca. Ha svolto la sua carriera presso istituzioni quali l’Università di Malaga, ricoprendo diversi ruoli didattici e di ricerca; il Centro Andaluso per l’Innovazione e le Tecnologie dell’Informazione e delle Comunicazioni (CITIC), in qualità di tecnologo del Programma Torres Quevedo; e la Research Foundation of State University of New York (SUNY), negli Stati Uniti, in qualità di specialista di supporto alla ricerca; oltre ad aver svolto soggiorni di studio presso l’University College London (UCL) e l’Università di Pisa. Ha inoltre collaborato con aziende ed enti quali Atos, Siemens, Nurogames, Cloudsoft, amministrazioni pubbliche e comuni, nell’ambito del trasferimento tecnologico.
La sua esperienza di ricerca comprende oltre 25 progetti e contratti di R&S e trasferimento tecnologico, oltre 30 articoli su riviste e conferenze indicizzate, oltre 60 pubblicazioni in congressi internazionali, 1 libro curato, 4 capitoli di libri, 2 sessennali di ricerca, oltre 1.125 citazioni, indice h pari a 19 e indice i10 pari a 28.
Obiettivi
Conoscere le principali metodologie utilizzate per analizzare i rischi di sicurezza informatica che interessano le organizzazioni e le strategie per la loro gestione.
Prerequisiti
Nessuno
Competenze
Comprendere il contesto della sicurezza informatica nell'ambito dell'attività aziendale, con l'obiettivo di progettare la struttura organizzativa, le politiche e i piani di sicurezza informatica adeguati alle esigenze e ai requisiti della direzione aziendale.
Applicare le metodologie e gli strumenti di analisi e valutazione dei rischi di sicurezza informatica per elaborare piani di gestione adeguati al profilo di rischio di un'organizzazione.
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, il rilevamento e la risposta agli incidenti di sicurezza informatica.
Valutare i processi di sviluppo del software, individuando opportunità di miglioramento nell’applicazione dei principi di programmazione sicura, nonché individuando le vulnerabilità di sicurezza informatica presenti nel codice eseguibile.
Risultati di apprendimento
RA4. Utilizza le tecniche di analisi dei rischi di sicurezza informatica che possono interessare l’organizzazione, identificando la situazione attuale e analizzando il divario esistente tra questa e la situazione desiderata, essendo in grado di organizzare i diversi piani d’azione da attuare per colmare tale divario.
RA5. Approfondisce i principi di gestione del ciclo di vita delle diverse risorse, inclusi sistemi e sviluppi, ed è in grado di elaborare una strategia ottimale di protezione delle risorse e tecniche per garantire l’uso di controlli di sicurezza adeguati in base ai diversi scenari.
Descrizione dei contenuti
Metodi di identificazione e quantificazione delle minacce e delle vulnerabilità
Metodi di quantificazione dell’impatto di un potenziale evento di sicurezza informatica
Strategie per la mitigazione dei rischi identificati
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione integrativa (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
cybok.org. 2021.
SM141701
Gestione dei rischi legati alla sicurezza informatica
OB
4
Gestione dei rischi legati alla sicurezza informatica
Ingegnere informatico (laurea triennale e master in corso presso l’Università di Siviglia e l’UAM). Attualmente ricopre il ruolo di Responsabile della Produzione IT presso Movistar Plus+, occupandosi della gestione dei servizi critici, della continuità del servizio e del coordinamento degli incidenti e delle modifiche in produzione.
Presso l’Università Alfonso X el Sabio è docente associato dal settembre 2025, dove tiene corsi sul controllo dei rischi di sicurezza informatica, affrontando modelli di controllo quali ISO/IEC 27001, NIST CSF e COBIT.
In precedenza ha ricoperto il ruolo di ingegnere della sicurezza informatica presso Movistar Plus+ e di analista della sicurezza presso Línea Directa Aseguradora, dove si è occupato dell’implementazione di controlli, test di intrusione, automazioni e gestione delle vulnerabilità. Utilizza strumenti quali SIEM (Splunk), PAM (CyberArk), EDR e proxy (Zscaler) e possiede un livello C1 di inglese.
Obiettivi
Comprendere il funzionamento dei modelli di controllo definiti per garantire che tutto nell'organizzazione funzioni in conformità con i requisiti previsti e come questi si applicano alla sicurezza informatica.
Prerequisiti
Nessuno
Competenze
Comprendere il contesto della sicurezza informatica per l'attività aziendale, con l'obiettivo di progettare la struttura organizzativa, le politiche e i piani di sicurezza informatica adeguati alle esigenze e ai requisiti della direzione aziendale.
Applicare le metodologie e gli strumenti di analisi e valutazione dei rischi di sicurezza informatica per elaborare piani di gestione adeguati al profilo di rischio di un'organizzazione.
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, l’individuazione e la risposta agli incidenti di sicurezza informatica.
Analizzare gli aspetti di sicurezza informatica che si configurano nei rapporti tra fornitori e clienti e progettare un modello di sicurezza informatica adeguato a tale contesto.
Analizzare le norme, i regolamenti e gli standard applicabili nel campo della sicurezza informatica, garantendo e dimostrando la loro conformità all’interno di un’organizzazione.
Risultati di apprendimento
RA9. Implementa nell’organizzazione i diversi controlli tecnologici o processi specifici nella gestione delle risorse, del rischio tecnologico e delle implicazioni relative ai rischi intrinseci, estrinseci o ereditati dall’organizzazione, sviluppando e implementando i processi corrispondenti per garantire l’intero ciclo di vita nella gestione dei rischi di sicurezza informatica.
RA10. Definisce e implementa un modello di controllo specifico per mantenere i rischi derivanti dai rapporti con terzi entro i limiti di rischio tollerabili per l’organizzazione.
Descrizione dei contenuti
Definizione e adeguamento dei modelli di controllo nell’ambito della sicurezza informatica.
Principali modelli di controllo utilizzati nell’ambito della sicurezza informatica
Definizione di un modello di controllo basato su linee di difesa multiple
Monitoraggio dei rischi di sicurezza informatica nell’ambito del modello di controllo interno
Monitoraggio dei rischi di sicurezza informatica attraverso la funzione di revisione interna ed esterna
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Dottore in Ingegneria della Sicurezza presso l’Università Alfonso X el Sabio, ingegnere in Telecomunicazioni e ingegnere in Informatica dei Sistemi, con oltre 25 anni di esperienza professionale nel Gruppo Telefónica e 20 anni di esperienza didattica nel Gruppo UAX.
Certificato CISA e CISM. Specialista in sicurezza informatica, digitalizzazione, intelligenza artificiale applicata alla sicurezza informatica e gestione di progetti internazionali.
Relatore abituale a congressi sulla sicurezza informatica e sull’intelligenza artificiale, docente presso l’UAX e autore di tre libri e numerose pubblicazioni sull’innovazione e la sicurezza nelle tecnologie dell’informazione.
Ricercatore presso il Gruppo di Ricerca sulla Sicurezza Informatica dell’Università Alfonso X el Sabio, nell’ambito del Progetto Strategico di Sicurezza Informatica, Ricerca, Formazione e Imprese (PECIEE) sviluppato dall’Università di Oviedo e dall’Università Alfonso X el Sabio, in collaborazione con INCIBE.
Obiettivi
Acquisire conoscenze relative all'organizzazione e alla gestione di un team di sicurezza informatica
Prerequisiti
Nessuno
Competenze
Comprendere il contesto della sicurezza informatica nell'ambito dell'attività aziendale, con l'obiettivo di progettare la struttura organizzativa, le politiche e i piani di sicurezza informatica adeguati alle esigenze e ai requisiti della direzione aziendale.
Applicare le metodologie e gli strumenti di analisi e valutazione dei rischi di sicurezza informatica per elaborare piani di gestione adeguati al profilo di rischio di un'organizzazione.
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, il rilevamento e la risposta agli incidenti di sicurezza informatica.
Risultati di apprendimento
RA1. Approfondisce i diversi approcci alla sicurezza informatica utilizzati nei principali quadri di riferimento in materia, comprendendo il processo dall’inizio alla fine, nonché le cause e gli effetti delle strategie da implementare in funzione della strategia dell’organizzazione.
RA2. Definire un’organizzazione della sicurezza informatica adeguata alle esigenze dell’organizzazione.
RA3. Conosce e utilizza le fonti di informazione disponibili per identificare e valutare le minacce rilevanti che richiedono attività di protezione e monitoraggio.
Descrizione dei contenuti
Definizione degli obiettivi dell’area della sicurezza informatica all’interno di un’organizzazione.
Funzionamento e organizzazione interna di un dipartimento di sicurezza informatica.
Definizione di politiche, norme e procedure di sicurezza informatica.
Relazione tra la sicurezza informatica e il resto dell’organizzazione.
Pianificazione della sicurezza informatica.
Metriche e reportistica sulla sicurezza informatica.
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3a edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Juan José Sánchez Peña ha conseguito il dottorato in Informatica presso l’Università di Alcalá con menzione Cum Laude. Ha conseguito un master in Sicurezza informatica, ottenendo il massimo dei voti nella sua tesi di master.
È specialista in sicurezza informatica, sicurezza delle informazioni e protezione dei dati, con un percorso professionale che integra esperienza dirigenziale, tecnica e accademica. Dal 2018 ricopre la carica di responsabile della sicurezza informatica e DPD presso Movistar+, dove guida la definizione, l’implementazione e la valutazione della strategia di sicurezza informatica in linea con gli obiettivi aziendali.
In precedenza, ha ricoperto per oltre quindici anni ruoli di ingegnere di progetto presso la stessa organizzazione, dopo una fase iniziale come analista/programmatore e ingegnere di progetto nel settore tecnologico e delle telecomunicazioni. In ambito universitario, ha ricoperto il ruolo di docente associato e consulente in diverse università e, dal 2024, è responsabile accademico del master in sicurezza informatica presso l’Università Alfonso X el Sabio.
Il suo profilo accademico e professionale riflette una solida combinazione di conoscenze applicate, capacità di leadership e vocazione didattica, con particolare attenzione alla governance della sicurezza informatica e alla conformità normativa in contesti digitali complessi.
Obiettivi
Conoscere gli strumenti e le procedure utilizzati per caratterizzare tutti gli aspetti rilevanti delle minacce alla sicurezza informatica che interessano un'organizzazione.
Prerequisiti
Nessuno
Competenze
Comprendere il contesto della sicurezza informatica relativo all’attività aziendale, con l’obiettivo di progettare la struttura organizzativa, le politiche e i piani di sicurezza informatica adeguati alle esigenze e ai requisiti della direzione aziendale.
Applicare le metodologie e gli strumenti di analisi e valutazione dei rischi di sicurezza informatica per elaborare piani di gestione adeguati al profilo di rischio di un'organizzazione.
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, il rilevamento e la risposta agli incidenti di sicurezza informatica.
Risultati di apprendimento
RA1. Approfondisce i diversi approcci alla sicurezza informatica utilizzati nei principali quadri di riferimento in materia, comprendendo il processo dall’inizio alla fine, nonché le cause e gli effetti delle strategie da implementare in funzione della strategia dell’organizzazione.
RA2. Definire un’organizzazione della sicurezza informatica adeguata alle esigenze dell’organizzazione.
RA3. Conoscere e utilizzare le fonti di informazione disponibili per identificare e valutare le minacce rilevanti che richiedono attività di protezione e monitoraggio.
Descrizione dei contenuti
Criminalità informatica e crimini informatici
Classificazione e analisi dei metodi di attacco
Metodologie per l’acquisizione di informazioni sulle minacce da fonti pubbliche
Forum specializzati in criminalità informatica
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Laureata in Giurisprudenza presso l’Università Complutense di Madrid, certificata come Responsabile della protezione dei dati secondo lo schema dell’AEPD. Attualmente è consulente gestionale presso l’Ufficio per la protezione dei dati dell’Agenzia per l’amministrazione digitale della Comunità di Madrid (Madrid Digital).
Presso l’Università Alfonso X el Sabio è docente nel Master universitario in Sicurezza informatica (corso di “Quadro normativo” nell’anno accademico 2025/2026 e corso di “Privacy” nell’anno accademico 2026/2027), e nel corso di laurea in Intelligenza Artificiale e Informatica (corso di “Regolamentazione ed Etica dell’Intelligenza Artificiale” dal 2025 ad oggi), oltre ad essere membro del Gruppo di Ricerca sulle Tecnologie Emergenti, la Sicurezza Informatica e la Fiducia Digitale.
È stata Responsabile della Protezione dei Dati (dal 2018 al 2023) e docente di Introduzione al Diritto Digitale nel Corso di Laurea in Gestione della Sicurezza Informatica (dal 2020 al 2022) dell’Università Francisco de Vitoria e membro del Gruppo di lavoro dei Responsabili della protezione dei dati (DPD) della CRUE-Università spagnole. Ha inoltre insegnato in altre istituzioni quali l’UNED o l’Ordine degli Avvocati di Madrid.
È coautrice della «Guida sulla protezione dei dati personali in ambito universitario ai tempi del COVID-19». Pubblica articoli di approfondimento sulla protezione dei dati personali su testate quali La Ley Privacidad ed El Confidencial e ha presentato diverse relazioni in occasione di congressi dedicati alla protezione dei dati personali e all’intelligenza artificiale.
Laureata in Giurisprudenza presso l’Università Complutense di Madrid, certificata come Responsabile della protezione dei dati secondo lo schema dell’AEPD. Attualmente è consulente gestionale presso l’Ufficio per la protezione dei dati dell’Agenzia per l’amministrazione digitale della Comunità di Madrid (Madrid Digital).
Presso l’Università Alfonso X el Sabio è docente nel Master universitario in Sicurezza informatica (corso di “Quadro normativo” nell’anno accademico 2025/2026 e corso di “Privacy” nell’anno accademico 2026/2027), e nel corso di laurea in Intelligenza Artificiale e Informatica (corso di “Regolamentazione ed Etica dell’Intelligenza Artificiale” dal 2025 ad oggi), oltre ad essere membro del Gruppo di Ricerca sulle Tecnologie Emergenti, la Sicurezza Informatica e la Fiducia Digitale.
È stata Responsabile della Protezione dei Dati (dal 2018 al 2023) e docente di Introduzione al Diritto Digitale nel Corso di Laurea in Gestione della Sicurezza Informatica (dal 2020 al 2022) dell’Università Francisco de Vitoria e membro del Gruppo di lavoro dei Responsabili della protezione dei dati (DPD) della CRUE-Università spagnole. Ha inoltre insegnato in altre istituzioni quali l’UNED o l’Ordine degli Avvocati di Madrid.
È coautrice della «Guida sulla protezione dei dati personali in ambito universitario ai tempi del COVID-19». Pubblica articoli di approfondimento sulla protezione dei dati personali su testate quali La Ley Privacidad ed El Confidencial e ha presentato diverse relazioni in occasione di congressi dedicati alla protezione dei dati personali e all’intelligenza artificiale.
Obiettivi
Acquisire le nozioni di base relative alle leggi e alle normative che riguardano la sicurezza informatica
Prerequisiti
Nessuno
Competenze
Comprendere il contesto della sicurezza informatica nell'ambito dell'attività aziendale, con l'obiettivo di progettare la struttura organizzativa, le politiche e i piani di sicurezza informatica adeguati alle esigenze e ai requisiti della direzione aziendale.
Applicare le metodologie e gli strumenti di analisi e valutazione dei rischi di sicurezza informatica per elaborare piani di gestione adeguati al profilo di rischio di un'organizzazione.
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, l’individuazione e la risposta agli incidenti di sicurezza informatica.
Analizzare le norme, i regolamenti e gli standard applicabili nel campo della sicurezza informatica, garantendo e dimostrando la loro conformità all’interno di un’organizzazione.
Risultati di apprendimento
RA6. Conosce le diverse normative applicabili alla propria organizzazione nel campo della sicurezza informatica ed è in grado di definire e attuare una strategia per garantirne l’adempimento.
RA7. Conosce e applica i principi specifici in materia di privacy all’interno della propria organizzazione, nonché l’impatto sui diversi sistemi informativi, applicando le misure e/o i controlli corrispondenti per garantirne il rispetto, oltre a stabilire i processi che assicurino il mantenimento di tale conformità nel tempo.
RA8. Analizza le diverse attività di audit all’interno di un quadro normativo e giuridico, distinguendo l’ambito di applicazione di ciascuna e i sistemi e i gruppi responsabili. Si avvale di quadri di riferimento sia esterni che interni all’azienda e al settore.
Descrizione dei contenuti
Struttura generale del quadro normativo applicabile a un’organizzazione
Tipologie di normative relative alla gestione della sicurezza informatica nelle organizzazioni
Obblighi in materia di sicurezza informatica imposti dalle normative
Metodi per garantire la conformità alle normative in materia di sicurezza informatica
Modalità per dimostrare la conformità alle normative in materia di sicurezza informatica
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Laureata in Giurisprudenza presso l’Università Complutense di Madrid, certificata come Responsabile della protezione dei dati secondo lo schema dell’AEPD. Attualmente è consulente gestionale presso l’Ufficio per la protezione dei dati dell’Agenzia per l’amministrazione digitale della Comunità di Madrid (Madrid Digital).
Presso l’Università Alfonso X el Sabio è docente nel Master universitario in Cybersicurezza (corso di “Quadro normativo” nell’anno accademico 2025/2026 e corso di “Privacy” nell’anno accademico 2026/2027), e nel corso di laurea in Intelligenza Artificiale e Informatica (corso di “Regolamentazione ed Etica dell’Intelligenza Artificiale” dal 2025 ad oggi), oltre ad essere membro del Gruppo di Ricerca sulle Tecnologie Emergenti, la Sicurezza Informatica e la Fiducia Digitale.
È stata Responsabile della Protezione dei Dati (dal 2018 al 2023) e docente di Introduzione al Diritto Digitale nel Corso di Laurea in Gestione della Sicurezza Informatica (dal 2020 al 2022) dell’Università Francisco de Vitoria e membro del Gruppo di lavoro dei Responsabili della protezione dei dati (DPD) della CRUE-Università spagnole. Ha inoltre insegnato in altre istituzioni quali l’UNED o l’Ordine degli Avvocati di Madrid.
È coautrice della «Guida sulla protezione dei dati personali in ambito universitario ai tempi del COVID-19». Pubblica articoli di approfondimento sulla protezione dei dati personali su testate quali La Ley Privacidad ed El Confidencial e ha presentato diverse relazioni in occasione di congressi sulla protezione dei dati personali e sull’intelligenza artificiale.
Obiettivi
Comprendere il concetto di privacy, il suo rapporto con la sicurezza informatica e le leggi e le normative applicabili
Prerequisiti
Nessuno
Competenze
Comprendere il contesto della sicurezza informatica nell'ambito dell'attività aziendale, con l'obiettivo di progettare la struttura organizzativa, le politiche e i piani di sicurezza informatica adeguati alle esigenze e ai requisiti della direzione aziendale.
Applicare le metodologie e gli strumenti di analisi e valutazione dei rischi di sicurezza informatica per elaborare piani di gestione adeguati al profilo di rischio di un'organizzazione.
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, l’individuazione e la risposta agli incidenti di sicurezza informatica.
Analizzare le norme, i regolamenti e gli standard applicabili nel campo della sicurezza informatica, garantendo e dimostrando la loro conformità all’interno di un’organizzazione.
Risultati di apprendimento
RA6. Conosce le diverse normative applicabili alla propria organizzazione nel campo della sicurezza informatica ed è in grado di definire e attuare una strategia per garantirne l’adempimento.
RA7. Conosce e applica i principi specifici in materia di privacy all’interno della propria organizzazione, nonché l’impatto sui diversi sistemi informativi, applicando le misure e/o i controlli corrispondenti per garantirne il rispetto, oltre a stabilire i processi che assicurino il mantenimento di tale conformità nel tempo.
RA8. Analizza le diverse attività di audit all’interno di un quadro normativo e giuridico, distinguendo l’ambito di applicazione di ciascuna e i sistemi e i gruppi responsabili. Si avvale di quadri di riferimento sia esterni che interni all’azienda e al settore.
Descrizione dei contenuti
Normative volte a garantire la protezione delle informazioni relative alle persone
Conformità alle normative sulla privacy in contesti internazionali
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Laureata in Giurisprudenza presso l’Università Cardenal Herrera-CEU e titolare di un Executive MBA conseguito presso l’EDEM, vanta oltre 20 anni di esperienza professionale. Attualmente è socia di SECURIZABLE, società di intermediazione assicurativa e consulenza specializzata nella gestione dei rischi tecnologici e nella sicurezza informatica.
Presso l’Università Alfonso X el Sabio è docente del Master universitario in Cybersicurezza (2024-2026). È stata inoltre tutor e docente presso l’Università San Jorge in programmi di cybersicurezza e blockchain, nonché presso il Centro di Studi Professionali in qualità di coautrice del corso di specializzazione in cybersicurezza.
Ha tenuto numerose conferenze sulla sicurezza informatica, la gestione del rischio informatico e le polizze assicurative informatiche per associazioni imprenditoriali, università e ordini professionali. Ha seguito corsi di formazione in diritto informatico, compliance internazionale e un bootcamp sulla sicurezza informatica.
Obiettivi
Comprendere le implicazioni in materia di sicurezza informatica dei rapporti di un'organizzazione con terze parti
Prerequisiti
Nessuno
Competenze
Comprendere il contesto della sicurezza informatica per l'attività aziendale, con l'obiettivo di progettare la struttura organizzativa, le politiche e i piani di sicurezza informatica adeguati alle esigenze e ai requisiti della direzione aziendale.
Applicare le metodologie e gli strumenti di analisi e valutazione dei rischi di sicurezza informatica per elaborare piani di gestione adeguati al profilo di rischio di un'organizzazione.
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, l’individuazione e la risposta agli incidenti di sicurezza informatica.
Analizzare gli aspetti di sicurezza informatica che si configurano nei rapporti tra fornitori e clienti e progettare un modello di sicurezza informatica adeguato a tale contesto.
Analizzare le norme, i regolamenti e gli standard applicabili nel campo della sicurezza informatica, garantendo e dimostrando la loro conformità all’interno di un’organizzazione.
Risultati di apprendimento
RA9. Implementa nell’organizzazione i diversi controlli tecnologici o processi specifici nella gestione delle risorse, del rischio tecnologico e delle implicazioni relative ai rischi intrinseci, estrinseci o ereditati dall’organizzazione, sviluppando e implementando i processi corrispondenti per garantire l’intero ciclo di vita nella gestione dei rischi di sicurezza informatica.
RA10. Definisce e implementa un modello di controllo specifico per mantenere i rischi derivanti dai rapporti con terzi entro i limiti di rischio tollerabili per l’organizzazione.
Descrizione dei contenuti
Sicurezza nel processo di appalto
Certificazioni di sicurezza
Rating di sicurezza informatica
Supervisione della sicurezza presso i terzi
Servizi di sicurezza gestiti (MSS)
Caso di studio: guida alle relazioni con i fornitori
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione integrativa (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Ingegnere informatico e titolare di un master in sicurezza informatica, con oltre 12 anni di esperienza internazionale nei settori bancario, dei pagamenti e dell’insurtech. Attualmente ricopre il ruolo di Cybersecurity Manager con funzioni di CISO presso Atradius SA.
Presso l’Università Alfonso X el Sabio è docente dal settembre 2025 nel Master in Sicurezza informatica, dove tiene il corso “Sicurezza negli ambienti tecnologici”, progetta i contenuti e supervisiona le tesi di master.
Ha lavorato presso Clavius Systems nei settori SecDevOps e ingegneria dell’osservabilità, nonché nello sviluppo di software sicuro. È certificata ISO 27001, NIST, GDPR e DORA. È fondatrice di Rails Girls Venezuela e attivista in iniziative a favore della diversità nel settore tecnologico. Ha ricevuto riconoscimenti per aver risolto 186 vulnerabilità in sistemi legacy.
Ingegnere informatico e titolare di un master in sicurezza informatica, con oltre 12 anni di esperienza internazionale nei settori bancario, dei pagamenti e dell’insurtech. Attualmente ricopre il ruolo di Cybersecurity Manager con funzioni di CISO presso Atradius SA.
Presso l’Università Alfonso X el Sabio è docente dal settembre 2025 nel Master in Sicurezza informatica, dove tiene il corso “Sicurezza negli ambienti tecnologici”, progetta i contenuti e supervisiona le tesi di master.
Ha lavorato presso Clavius Systems nei settori SecDevOps e ingegneria dell’osservabilità, nonché nello sviluppo di software sicuro. È certificata ISO 27001, NIST, GDPR e DORA. È fondatrice di Rails Girls Venezuela e attivista in iniziative a favore della diversità nel settore tecnologico. Ha ricevuto riconoscimenti per aver risolto 186 vulnerabilità in sistemi legacy.
Obiettivi
Comprendere le implicazioni relative alla sicurezza da tenere in considerazione nei processi di gestione della tecnologia
Prerequisiti
Nessuno
Competenze
Comprendere il contesto della sicurezza informatica nell'ambito dell'attività aziendale, con l'obiettivo di progettare la struttura organizzativa, le politiche e i piani di sicurezza informatica adeguati alle esigenze e ai requisiti della direzione aziendale.
Applicare le metodologie e gli strumenti di analisi e valutazione dei rischi di sicurezza informatica per elaborare piani di gestione adeguati al profilo di rischio di un'organizzazione.
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, il rilevamento e la risposta agli incidenti di sicurezza informatica.
Valutare i processi di sviluppo del software, individuando opportunità di miglioramento nell’applicazione dei principi di programmazione sicura, nonché individuando le vulnerabilità di sicurezza informatica presenti nel codice eseguibile.
Risultati di apprendimento
RA4. Utilizza le tecniche di analisi dei rischi di sicurezza informatica che possono interessare l’organizzazione, identificando la situazione attuale e analizzando il divario esistente tra questa e la situazione desiderata, essendo in grado di organizzare i diversi piani d’azione da attuare per colmare tale divario.
RA5. Approfondisce i principi di gestione del ciclo di vita delle diverse risorse, inclusi sistemi e sviluppi, ed è in grado di elaborare una strategia ottimale di protezione delle risorse e tecniche per garantire l’uso di controlli di sicurezza adeguati in base ai diversi scenari.
Descrizione dei contenuti
Funzioni di sicurezza informatica da considerare nei processi operativi di sviluppo e acquisizione del software
Funzioni di sicurezza informatica da considerare nei processi operativi delle tecnologie dell’informazione e della comunicazione
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Ufficiale dell'Esercito argentino. Ingegnere informatico. MBA. Dottore in Ingegneria informatica.
Direttore della società "DarFe Learning & Consulting S.L."
Autore dei libri: «Sicurezza a livelli», «Sicurezza delle reti», «Cybersicurezza, una strategia informatica/militare», «Manuale della resilienza», «Imparare la cybersicurezza passo dopo passo (Volume 1)», «Imparare la cybersicurezza passo dopo passo (Volume 2)», «Cybersicurezza e IA»
Obiettivi
Conoscere le linee guida fondamentali che definiscono la progettazione della sicurezza informatica di un'organizzazione
Prerequisiti
Introduzione alle tecnologie dell'informazione
Introduzione alle reti di comunicazione
Competenze
Analizzare le tecniche di progettazione di una rete sicura, nonché il suo monitoraggio per l'individuazione, l'analisi e la risposta agli attacchi alla sicurezza informatica.
Analizzare le caratteristiche di sicurezza informatica proprie dei moderni sistemi operativi per la progettazione di un sistema di sicurezza adeguato ai requisiti di funzionalità e protezione delle informazioni.
Risultati di apprendimento
RA11. Identifica le diverse tecnologie di sicurezza e i principi di progettazione e realizzazione di architetture di sicurezza con l’obiettivo di abilitare i diversi meccanismi di protezione nei processi aziendali o tecnologici dell’organizzazione, seguendo i principi utilizzati sul mercato o sviluppandone di propri in funzione del business.
RA12. Comprende e implementa una strategia adeguata di protezione delle reti di comunicazione in base all’architettura disponibile, identificando chiaramente il ruolo di ciascuna tecnologia di protezione utilizzata nei casi concreti al fine di ottenere una protezione coerente con le esigenze aziendali.
Descrizione dei contenuti
Elementi da considerare nella definizione della strategia e delle linee generali di sicurezza informatica
Architetture standard di sicurezza informatica, con le relative caratteristiche, vantaggi e svantaggi
Definizione di una strategia di sicurezza informatica basata su architetture
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
cybok.org. 2021.
SM141710
Controllo dell'accesso alle informazioni: crittografia e gestione delle identità, delle credenziali e degli accessi (GICA)
OB
3
Controllo dell'accesso alle informazioni: crittografia e gestione delle identità, delle credenziali e degli accessi (GICA)
Dottore in Matematica e Statistica presso l’Università di Oviedo (Cum Laude, 2024), titolare di un master in Matematica conseguito presso l’Università di Bonn (Germania) e laureato in Matematica presso l’Università Sergio Arboleda (Colombia). Attualmente è assistente universitario presso l’Università di Oviedo.
Presso l’Università Alfonso X el Sabio è docente dal dicembre 2024 nel Master universitario online in Sicurezza informatica, dove applica le sue conoscenze di informatica quantistica alla sicurezza informatica.
Ha pubblicato articoli su riviste quali «Quantum Information Processing» sugli algoritmi quantistici per strutture algebriche e crittografia. È stato ricercatore post-dottorato in algebra computazionale e ottimizzazione quantistica e ha partecipato a congressi internazionali in Spagna, Colombia e Portogallo. La sua ricerca combina matematica, sicurezza informatica e informatica quantistica.
Obiettivi
Conoscere i meccanismi utilizzati per il controllo dell'accesso alle informazioni
Prerequisiti
Introduzione alle tecnologie dell'informazione
Introduzione alle reti di comunicazione
Competenze
Analizzare le tecniche di progettazione di una rete sicura, nonché il suo monitoraggio per l'individuazione, l'analisi e la risposta agli attacchi alla sicurezza informatica.
Analizzare le caratteristiche di sicurezza informatica proprie dei moderni sistemi operativi per la progettazione di un sistema di sicurezza adeguato ai requisiti di funzionalità e protezione delle informazioni.
Analizzare i sistemi crittografici e gli algoritmi crittografici di uso comune nel settore, selezionando e utilizzando correttamente quelli più adatti a ogni circostanza.
Risultati di apprendimento
RA13. Approfondisce gli elementi di sicurezza specifici dei diversi sistemi operativi e database per integrare la strategia globale di sicurezza nell’architettura, assicurando che siano complementari ai principi stabiliti dalle diverse politiche e normative sviluppate.
RA14. Approfondisce i diversi meccanismi crittografici e le tecniche da utilizzare nei diversi scenari in funzione del caso d’uso da coprire per garantire la riservatezza delle informazioni.
RA15. Comprende i principi e le tecniche di gestione delle identità e degli accessi al fine di supportare la strategia globale di sicurezza informatica e di business dell’organizzazione.
Descrizione dei contenuti
Meccanismi disponibili per controllare l’accesso alle risorse informative.
Sistemi e processi di crittografia.
Processi e tecnologie per l’identificazione e l’autenticazione degli utenti.
Processi e tecnologie per l’autorizzazione dell’accesso degli utenti alle informazioni e ai relativi sistemi di elaborazione.
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione integrativa (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Juan José Sánchez Peña ha conseguito il dottorato in Informatica presso l’Università di Alcalá con menzione Cum Laude. Ha conseguito un master in Sicurezza informatica, ottenendo il massimo dei voti nella sua tesi di master.
È specialista in sicurezza informatica, sicurezza delle informazioni e protezione dei dati, con un percorso professionale che integra esperienza dirigenziale, tecnica e accademica. Dal 2018 ricopre la carica di responsabile della sicurezza informatica e DPD presso Movistar+, dove guida la definizione, l’implementazione e la valutazione della strategia di sicurezza informatica in linea con gli obiettivi aziendali.
In precedenza, ha ricoperto per oltre quindici anni ruoli di ingegnere di progetto presso la stessa organizzazione, dopo una fase iniziale come analista/programmatore e ingegnere di progetto nel settore tecnologico e delle telecomunicazioni. In ambito universitario, ha ricoperto il ruolo di docente associato e consulente in diverse università e, dal 2024, è responsabile accademico del master in sicurezza informatica presso l’Università Alfonso X el Sabio.
Il suo profilo accademico e professionale riflette una solida combinazione di conoscenze applicate, capacità di leadership e vocazione didattica, con particolare attenzione alla governance della sicurezza informatica e alla conformità normativa in contesti digitali complessi.
Obiettivi
Acquisire le conoscenze relative alle reti di comunicazione necessarie per la comprensione e l'approfondimento dei contenuti propri del corso di laurea.
Prerequisiti
Nessuno
Competenze
Conoscere e identificare i diversi elementi che compongono un sistema di reti e comunicazioni, nonché il loro funzionamento.
Conoscere l'utilità e il funzionamento dei sistemi operativi attuali.
Schematizzare i principi dell'architettura dei computer, spiegando il funzionamento di ciascuno degli elementi che la compongono.
Risultati di apprendimento
Conoscere la struttura e il funzionamento dei moderni sistemi operativi.
Conosce i diversi elementi che compongono l’architettura dei computer.
Approfondisce i diversi elementi e le tecnologie impiegate nelle reti di comunicazione.
Descrizione dei contenuti
Concetti generali di comunicazione:
- Reti WAN e LAN
- Caratteristiche di una rete: larghezza di banda, capacità e latenza
- Reti a commutazione di circuito e a commutazione di pacchetto
- Protocolli orientati al messaggio e alla connessione
- Topologie di rete
- Stack di protocolli OSI
- Stack di protocolli TCP/IP
Livello fisico:
- Mezzi di trasmissione del segnale: tecnologie di rete cablate e wireless
Livello di collegamento:
- Protocolli di livello di collegamento: Ethernet, 802.11, PPP, HDLC
- Tecnologie a livello di collegamento: hub, switch, bridge
Livello di rete:
- Protocolli di livello di rete: IP, ICMP, protocolli di routing
- Indirizzamento: MAC, IP, ARP e RARP
- IPv4 vs IPv6
- NAT
- Tecnologie a livello di rete: router, firewall
Livello di trasporto:
- Protocolli a livello di trasporto: TCP, UDP
- Funzioni del TCP come protocollo orientato alla connessione
Livello applicativo:
- Protocolli a livello di applicazione su TCP: FTP, HTTP, HTTPS, POP, SMTP, SSH
- Protocolli a livello di applicazione su UDP: NTP, DNS, SNMP
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Juan José Sánchez Peña ha conseguito il dottorato in Informatica presso l’Università di Alcalá con menzione Cum Laude. Ha conseguito un master in Sicurezza informatica, ottenendo il massimo dei voti nella sua tesi di master.
È specialista in sicurezza informatica, sicurezza delle informazioni e protezione dei dati, con un percorso professionale che integra esperienza dirigenziale, tecnica e accademica. Dal 2018 ricopre la carica di responsabile della sicurezza informatica e DPD presso Movistar+, dove guida la definizione, l’implementazione e la valutazione della strategia di sicurezza informatica in linea con gli obiettivi aziendali.
In precedenza, ha ricoperto per oltre quindici anni ruoli di ingegnere di progetto presso la stessa organizzazione, dopo una fase iniziale come analista/programmatore e ingegnere di progetto nel settore tecnologico e delle telecomunicazioni. In ambito universitario, ha ricoperto il ruolo di docente associato e consulente in diverse università e, dal 2024, è responsabile accademico del master in sicurezza informatica presso l’Università Alfonso X el Sabio.
Il suo profilo accademico e professionale riflette una solida combinazione di conoscenze applicate, capacità di leadership e vocazione didattica, con particolare attenzione alla governance della sicurezza informatica e alla conformità normativa in contesti digitali complessi.
Obiettivi
Acquisire le conoscenze di base sui sistemi informativi necessarie per la comprensione e l'utilizzo dei contenuti specifici del corso di laurea.
Prerequisiti
Nessuno
Competenze
Conoscere e identificare i diversi elementi che compongono un sistema di reti e comunicazioni, nonché il loro funzionamento.
Conoscere l'utilità e il funzionamento dei sistemi operativi attuali.
Schematizzare i principi dell'architettura dei computer, spiegando il funzionamento di ciascuno degli elementi che la compongono.
Risultati di apprendimento
Conoscere la struttura e il funzionamento dei moderni sistemi operativi.
Conosce i diversi elementi che compongono l'architettura dei computer.
Approfondisce i diversi elementi e le tecnologie impiegate nelle reti di comunicazione.
Descrizione dei contenuti
Elementi dell’architettura dei computer: processore, memoria, bus, periferiche.
Funzioni del sistema operativo.
Struttura del sistema operativo.
Panoramica attuale dei sistemi operativi:
- Sistemi operativi per server
- Sistemi operativi client
- Sistemi operativi per sistemi embedded
Microsoft Windows:
- Edizioni di Windows
- Struttura generale del sistema operativo Windows
- Principali strumenti di configurazione di Windows
- Linguaggio di scripting PowerShell
Linux:
- Distribuzioni di Linux
- Struttura generale del sistema operativo Linux
- Principali strumenti di configurazione di Linux
- Linguaggi di script della shell
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Ha conseguito il dottorato in Tecnologie dell’Informazione e delle Comunicazioni presso l’Università Rey Juan Carlos (2024) e attualmente è assistente universitario presso la stessa università. Ha conseguito un master in Ricerca sull’Intelligenza Artificiale e una doppia laurea in Ingegneria Informatica e dei Computer.
La sua attività di ricerca si concentra sulle metaeuristiche, l’ottimizzazione dei grafi, i problemi di influenza nei social network e la sicurezza informatica. Ha pubblicato su European Journal of Operational Research, Knowledge-Based Systems ed Expert Systems with Applications, con un indice H pari a 7 (Google Scholar). Ha diretto numerose tesi di laurea triennale e magistrale e ha partecipato a progetti di ricerca, sviluppo e innovazione in materia di sicurezza informatica e ottimizzazione. È stato ricercatore pre-dottorato e post-dottorato presso l’URJC e ha svolto soggiorni di studio presso l’Università di Anversa (Belgio). Ha ricevuto il Premio Straordinario di Dottorato e il primo premio nel concorso di ottimizzazione MAEB.
Obiettivi
Conoscere la strategia e le misure di sicurezza da applicare ai sistemi implementati nei diversi tipi di cloud.
Prerequisiti
Introduzione alle tecnologie dell'informazione
Introduzione alle reti di comunicazione
Competenze
Analizzare le tecniche di progettazione di una rete sicura, nonché il suo monitoraggio per il rilevamento, l’indagine e la risposta agli attacchi alla sicurezza informatica.
Analizzare le caratteristiche di sicurezza informatica proprie dei moderni sistemi operativi per la progettazione di un sistema di sicurezza adeguato ai requisiti di funzionalità e protezione delle informazioni.
Risultati di apprendimento
RA16. Sviluppa ed estende i diversi meccanismi specifici negli ambienti cloud pubblici, privati e ibridi in accordo con la strategia tecnologica, approfondendo i diversi meccanismi per consentire la coesistenza con gli ambienti tradizionali utilizzando le tecnologie disponibili o servizi gestiti che garantiscano la protezione in tali ambienti.
RA17. Analizza i nuovi modelli tecnologici con l’obiettivo di includere nella strategia globale di sicurezza informatica la mitigazione dei nuovi rischi che potrebbero sussistere, avvalendosi degli standard e dei quadri di riferimento attuali in materia di protezione, basati su tecnologie specifiche e sui processi adeguati alle finalità di ciascun elemento.
Descrizione dei contenuti
Classificazione dei diversi tipi di erogazione dei servizi cloud e relative implicazioni per la sicurezza informatica
Applicazione dei principi di sicurezza informatica negli ambienti tecnologici cloud
Tecnologie specifiche per la protezione degli ambienti cloud
Assegnazione delle responsabilità in materia di sicurezza informatica nell’erogazione dei servizi cloud
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Ingegnere tecnico in Informatica gestionale e titolare di un master in Ingegneria informatica conseguito presso l’Università di Burgos, con periodi di studio presso l’Università Ca’ Foscari di Venezia. È in possesso delle certificazioni OSCP, GMOB, CISA e CEH.
Presso l’Università Alfonso X el Sabio è docente dal febbraio 2025, dove tiene il corso di “Hacking etico” nel master online in sicurezza informatica. È stato inoltre docente a contratto presso l’Università Carlos III di Madrid nel master in sicurezza informatica.
Attualmente è membro del RedTeam di Telefónica España, dove si occupa di pentesting, audit e revisioni del codice. Ha ricevuto i Premi Straordinari di Fine Corso in Ingegneria Tecnica e nel Master in Informatica. Ha pubblicato “Advanced Encryption Attacks”.
Obiettivi
Conoscere i processi e gli strumenti utilizzati per individuare le vulnerabilità nei sistemi informativi che potrebbero essere sfruttate da un aggressore.
Prerequisiti
Introduzione alle tecnologie dell'informazione
Introduzione alle reti di comunicazione
Competenze
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, il rilevamento e la risposta agli incidenti di sicurezza informatica.
Progettare metodi, pratiche e tecnologie di audit forense in materia di sicurezza informatica, garantendo il rispetto della normativa applicabile.
Valutare le tecniche impiegate per l’esecuzione di attacchi informatici al fine di analizzare e progettare misure di sicurezza in grado di contrastarli.
Risultati di apprendimento
RA18. Esplora e comprende le diverse tecniche utilizzate per condurre audit tecnologici seguendo i diversi quadri di riferimento attuali relativi ai rischi in questi ambiti specifici, comprendendo le diverse minacce e la loro analisi tecnica al fine di prendere le decisioni adeguate all’interno dell’organizzazione per mitigare le diverse minacce e identificare gli attori coinvolti.
RA19. Definisce e implementa l’insieme di metodologie, processi e tecnologie necessari per l’identificazione e l’analisi delle anomalie che possono indicare l’esistenza di un incidente informatico, nonché la risposta, l’indagine e il successivo ripristino nel caso in cui venga confermata una violazione.
Descrizione dei contenuti
Strategie di attacco informatico
Tecniche, tattiche e procedure da applicare nelle diverse fasi di un attacco informatico
Strategie di gestione dei team di hacking etico
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Isabel Sánchez Sánchez ha conseguito un MBA e attualmente sta frequentando un dottorato in Rischio climatico e finanza sostenibile presso l’ICADE. È responsabile dei rischi non finanziari e del BCM presso Volkswagen Bank, con una vasta esperienza nella gestione dei rischi operativi, nell’outsourcing, nei temi ESG e nella continuità operativa.
In ambito accademico è direttrice del corso di laurea in Economia Aziendale presso l’Università Carlemany, direttrice dell’Executive MBA Internazionale presso l’OBS Business School, docente associata presso l’ICEA e relatrice presso l’ESADE, TEDx e numerose altre istituzioni. È stata inoltre docente presso l’Università Alfonso X el Sabio.
In precedenza ha lavorato presso Banco Santander e Banco Popular nei settori del controllo dei rischi e della conformità, nonché come consulente senior presso KPMG. È specialista in materia di quadro di propensione al rischio, ICAAP, ILAAP e normativa EBA. Padroneggia l’inglese e il francese a livello avanzato.
Obiettivi
Applicare le conoscenze acquisite durante il master in un contesto lavorativo reale
Prerequisiti
Aver superato il 50% dei contenuti del master
Competenze
Applicare le conoscenze acquisite in materia di sicurezza informatica in un contesto aziendale reale.
Risultati di apprendimento
RA20. Applicare e integrare le conoscenze e le competenze acquisite nel master nell’ambito di un’attività aziendale.
Descrizione dei contenuti
Applicare i concetti appresi durante il corso di laurea in un contesto reale. Gli studenti entreranno a far parte di un vero e proprio team di lavoro legato alla sicurezza informatica e avranno l’opportunità di mettere in pratica le proprie conoscenze in tale contesto reale.
Attività formative
AV1 Lezione virtuale
AV4 Lavoro autonomo
AV5 Tutoraggio virtuale
AV9 Tirocinio esterno
Sistema e criteri di valutazione
SE5 Relazione del tutor del tirocinio esterno
SE6 Relazione del tutor accademico del tirocinio esterno
Ha conseguito il dottorato in Tecnologie dell’Informazione e delle Comunicazioni presso l’Università Rey Juan Carlos (2023, voto eccellente 10) ed è attualmente assistente universitario presso l’URJC. Ha conseguito un Master in Sicurezza delle TIC e una doppia laurea in Ingegneria Informatica e Ingegneria del Software.
Insegna nel corso di laurea in Ingegneria della Sicurezza Informatica in materie quali Sviluppo Web Sicuro, Malware e Minacce Mirate, Pentesting, Protezione delle Infrastrutture Critiche e Tecniche di Hacking. La sua attività di ricerca si concentra sulla generazione automatica di metaeuristiche, sull’ottimizzazione combinatoria e sulla sicurezza informatica. Ha pubblicato su *Evolutionary Computation*, *European Journal of Operational Research* e *Computers & Industrial Engineering*, e ha sviluppato il framework MORK per la generazione automatica di algoritmi. Ha svolto soggiorni di ricerca presso l’Università di Manchester (Regno Unito) e l’Université Libre de Bruxelles (Belgio).
Obiettivi
Conoscere le procedure adottate da un'organizzazione per individuare gli attacchi informatici e reagire a difesa della propria sicurezza.
Prerequisiti
Introduzione alle tecnologie dell'informazione
Introduzione alle reti di comunicazione
Competenze
Progettare un centro operativo di sicurezza informatica, dotato delle capacità necessarie per la prevenzione, l’individuazione e la risposta agli incidenti di sicurezza informatica.
Progettare metodi, pratiche e tecnologie di audit forense in materia di sicurezza informatica, garantendo il rispetto della normativa applicabile.
Valutare le tecniche impiegate per l’esecuzione di attacchi informatici al fine di analizzare e progettare misure di sicurezza in grado di contrastarli.
Risultati di apprendimento
RA18. Esplora e comprende le diverse tecniche utilizzate per condurre audit tecnologici seguendo i diversi quadri di riferimento attuali relativi ai rischi in questi ambiti specifici, comprendendo le diverse minacce e la loro analisi tecnica al fine di prendere le decisioni adeguate all’interno dell’organizzazione per mitigare le diverse minacce e identificare gli attori coinvolti.
RA19. Definisce e implementa l’insieme di metodologie, processi e tecnologie necessari per l’identificazione e l’analisi delle anomalie che possono indicare l’esistenza di un incidente informatico, nonché la risposta, l’indagine e il successivo ripristino nel caso in cui venga confermata una violazione.
Descrizione dei contenuti
Processi e meccanismi necessari per rilevare e analizzare anomalie che possano indicare l’esistenza di un incidente informatico
Metodi di risposta disponibili per ridurre al minimo l’impatto di un incidente informatico sull’organizzazione.
Organizzazione della risposta a un incidente
Organismi di coordinamento e supporto per la risposta agli incidenti
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Dottorando in Ingegneria Informatica presso l’Università di Salamanca (tesi sulle reti intelligenti per la distribuzione quantistica delle chiavi) e titolare di un Master in Sicurezza informatica conseguito presso l’UNIR.
Dall’aprile 2025 è docente presso l’Università Alfonso X el Sabio (UAX Business & Tech), dove tiene corsi di Sicurezza delle reti, Analisi dei rischi, Infrastrutture e servizi cloud, Crittografia e Sicurezza informatica. Dal 2020 è inoltre docente a contratto presso l’Università di Valladolid, dove insegna Sistemi operativi, Sistemi distribuiti e Architettura di rete.
A livello professionale lavora come ingegnere DevOps presso Mobile Lean, con esperienza in implementazioni cloud (AWS), automazione con Ansible e Jenkins e monitoraggio. In precedenza ha lavorato presso Divisa IT, Tuenti e Telefónica su piattaforme IPTV e assistenza tecnica.
Obiettivi
Conoscere la strategia e le misure di sicurezza per la protezione della rete di comunicazione di un'organizzazione.
Prerequisiti
Introduzione alle tecnologie dell'informazione
Introduzione alle reti di comunicazione
Competenze
Analizzare le tecniche di progettazione di una rete sicura, nonché il suo monitoraggio per l’individuazione, l’analisi e la risposta agli attacchi alla sicurezza informatica.
Analizzare le caratteristiche di sicurezza informatica proprie dei moderni sistemi operativi per la progettazione di un sistema di sicurezza adeguato ai requisiti di funzionalità e protezione delle informazioni.
Risultati di apprendimento
RA11. Identifica le diverse tecnologie di sicurezza e i principi di progettazione e realizzazione di architetture di sicurezza con l’obiettivo di abilitare i diversi meccanismi di protezione nei processi aziendali o tecnologici dell’organizzazione, seguendo i principi utilizzati sul mercato o sviluppandone di propri in funzione del business.
RA12. Comprende e implementa una strategia adeguata di protezione delle reti di comunicazione in base all’architettura disponibile, identificando chiaramente il ruolo di ciascuna tecnologia di protezione utilizzata nei casi concreti al fine di ottenere una protezione coerente con le esigenze aziendali.
Descrizione dei contenuti
Minacce alla sicurezza nell’ambiente di rete di un’organizzazione
Architetture di rete per la sicurezza informatica
Implementazione delle misure di sicurezza nell’ambiente di rete
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
cybok.org. 2021.
SM141715
Sicurezza nei sistemi wireless, cellulari, OT e IoT.
OB
3
Sicurezza nei sistemi wireless, cellulari, OT e IoT.
Ingegnere superiore in telecomunicazioni (Università Ramón Llull) e ingegnere tecnico in telecomunicazioni (CEU). Attualmente ricopre il ruolo di responsabile delle operazioni presso la Direzione delle tecnologie e della sicurezza informatica dell’Ordine ufficiale dei farmacisti di Madrid.
Presso l’Università Alfonso X el Sabio è docente dal 2015 nel Master in Cybersicurezza, dove tiene il corso di Sicurezza nei sistemi wireless, cellulari, OT e IoT e coordina i progetti di tesi di Master.
Ha lavorato presso Amper all’implementazione di servizi di Intelligent Network per Telefónica Móviles e presso Landata Ingeniería nella gestione dei progetti. È autrice di quattro pubblicazioni su sistemi operativi, banche dati e programmazione. Ha seguito corsi di formazione in ITIL, gestione della sicurezza delle informazioni e Project Management.
Obiettivi
Conoscere la strategia e le misure di sicurezza per la protezione dei sistemi informativi domestici e industriali
Prerequisiti
Introduzione alle tecnologie dell'informazione
Introduzione alle reti di comunicazione
Competenze
Analizzare le tecniche di progettazione di una rete sicura, nonché il suo monitoraggio per l'individuazione, l'analisi e la risposta agli attacchi alla sicurezza informatica.
Analizzare le caratteristiche di sicurezza informatica proprie dei moderni sistemi operativi per la progettazione di un sistema di sicurezza adeguato ai requisiti di funzionalità e protezione delle informazioni.
Risultati di apprendimento
RA16. Sviluppa ed estende i diversi meccanismi specifici negli ambienti cloud pubblici, privati e ibridi in accordo con la strategia tecnologica, approfondendo i diversi meccanismi per consentire la coesistenza con gli ambienti tradizionali utilizzando le tecnologie disponibili o servizi gestiti che garantiscano la protezione in tali ambienti.
RA17. Analizza i nuovi modelli tecnologici con l’obiettivo di includere nella strategia globale di sicurezza informatica la mitigazione dei nuovi rischi che potrebbero presentarsi, avvalendosi degli standard e dei quadri di riferimento attuali in materia di protezione, basati su tecnologie specifiche e sui processi adeguati alle finalità di ciascun elemento.
Descrizione dei contenuti
Implicazioni in materia di sicurezza informatica derivanti dall’implementazione dei dispositivi dell’«Internet delle cose»
Strategie di sicurezza per la protezione dei dispositivi dell’«Internet delle cose»
Protezione dei dispositivi di controllo industriale
Sicurezza nelle reti di comunicazione personali e domestiche
Sicurezza nelle reti di comunicazione degli utenti
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione integrativa (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Ingegnere delle telecomunicazioni. Attualmente ricopre il ruolo di Direttore del pre-vendita di Sophos per la Spagna e il Portogallo. Vanta oltre 20 anni di esperienza professionale nel campo della sicurezza informatica, che concilia con l’attività di docente in programmi per dirigenti e con la partecipazione in qualità di relatore a congressi ed eventi specializzati del settore,
Profilo accademico: Laurea in Informatica conseguita presso l’Università Politecnica di Madrid.
Esperienza professionale nel campo della revisione e della consulenza in materia di sicurezza informatica e gestione del rischio tecnologico: Arthur Andersen / Deloitte (4 anni), KPMG (7 anni), EY (2 anni), BBVA (13 anni)
Esperienza di ricerca: programma di dottorato in corso
Obiettivi
Conoscere la strategia e le misure di sicurezza per la protezione dei sistemi di elaborazione dati
Prerequisiti
Introduzione alle tecnologie dell'informazione
Introduzione alle reti di comunicazione
Competenze
Analizzare le tecniche di progettazione di una rete sicura, nonché il suo monitoraggio per l'individuazione, l'indagine e la risposta agli attacchi alla sicurezza informatica.
Analizzare le caratteristiche di sicurezza informatica proprie dei moderni sistemi operativi per la progettazione di un sistema di sicurezza adeguato ai requisiti di funzionalità e protezione delle informazioni.
Analizzare i sistemi crittografici e gli algoritmi crittografici di uso comune nel settore, selezionando e utilizzando correttamente quelli più adatti a ogni circostanza.
Risultati di apprendimento
RA13. Approfondisce gli elementi di sicurezza specifici dei diversi sistemi operativi e database per integrare la strategia globale di sicurezza nell’architettura, assicurando che siano complementari ai principi stabiliti dalle diverse politiche e normative sviluppate.
RA14. Approfondisce i diversi meccanismi crittografici e le tecniche da utilizzare nei diversi scenari in funzione del caso d’uso da coprire per garantire la riservatezza delle informazioni.
RA15. Comprende i principi e le tecniche di gestione delle identità e degli accessi al fine di supportare la strategia globale di sicurezza informatica e di business dell’organizzazione.
Descrizione dei contenuti
Minacce alla sicurezza per i sistemi di elaborazione e archiviazione delle informazioni
Implementazione di misure di sicurezza nelle apparecchiature di elaborazione e archiviazione delle informazioni
Attività formative
AV1 Lezioni frontali
AV2 Seminari virtuali
AV3 Attività pratiche (casi di studio, risoluzione di problemi, simulazioni, ecc.)
AV4 Studio dei contenuti e della documentazione complementare (lavoro autonomo)
AV5 Tutoraggio virtuale
AV6 Verifiche delle conoscenze
Sistema e criteri di valutazione
SE1 Attività pratiche (risoluzione di casi, problemi e sfide, realizzazione di progetti, presentazioni orali, dibattiti, ecc.)
SE2 Prove finali di verifica delle conoscenze
Bibliografia
Complementare:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3ª edizione
Wiley. 2021.
2.- Autori vari
The Cyber Security Body Of Knowledge, versione 1.1
Juan José Sánchez Peña ha conseguito il dottorato in Informatica presso l’Università di Alcalá con menzione Cum Laude. Ha conseguito un master in Sicurezza informatica, ottenendo il massimo dei voti nella sua tesi di master.
È specialista in sicurezza informatica, sicurezza delle informazioni e protezione dei dati, con un percorso professionale che integra esperienza dirigenziale, tecnica e accademica. Dal 2018 ricopre la carica di responsabile della sicurezza informatica e DPD presso Movistar+, dove guida la definizione, l’implementazione e la valutazione della strategia di sicurezza informatica in linea con gli obiettivi aziendali.
In precedenza, ha ricoperto per oltre quindici anni ruoli di ingegnere di progetto presso la stessa organizzazione, dopo una fase iniziale come analista/programmatore e ingegnere di progetto nel settore tecnologico e delle telecomunicazioni. In ambito universitario, ha ricoperto il ruolo di docente associato e consulente in diverse università e, dal 2024, è responsabile accademico del master in sicurezza informatica presso l’Università Alfonso X el Sabio.
Il suo profilo accademico e professionale riflette una solida combinazione di conoscenze applicate, capacità di leadership e vocazione didattica, con particolare attenzione alla governance della sicurezza informatica e alla conformità normativa in contesti digitali complessi.
Obiettivi
Elaborare un lavoro originale su uno degli argomenti trattati nel master
Prerequisiti
Aver superato tutte le altre materie del master
Competenze
Elaborare, presentare e difendere un lavoro originale, che sintetizzi le competenze in materia di sicurezza informatica acquisite nel corso di laurea.
Risultati di apprendimento
RA21. Documentare e presentare davanti a una commissione un lavoro originale relativo a parte dei contenuti appresi nelle diverse materie del corso.
Descrizione dei contenuti
Elaborare un elaborato su un tema specifico correlato al corso di laurea e presentarlo davanti a una commissione.
Attività formative
AV2 Seminario virtuale
AV5 Tutoraggio virtuale
AV7 Elaborazione della tesi di laurea magistrale
AV8 Discussione pubblica della tesi di laurea magistrale
Sistema e criteri di valutazione
SE 5 Tesi di laurea magistrale
SE 6 Discussione e presentazione della tesi di laurea magistrale davanti alla commissione esaminatrice
TOTALE:
30
*Carattere: FB:Formazione di base, Ob: Obbligatorio, Op: Opzionale
Metodologia online
Il motivo principale per cui all’UAX ci sono studenti come te è la possibilità di conciliare vita personale, professionale e accademica. Il nostro punto di forza è una metodologia senza barriere, incentrata su di te e sulla tua voglia di imparare.
Com'è la nostra metodologia?
Online: fin dal primo giorno, avrai a disposizione consulenti accademici che ti guideranno nel tuo percorso formativo e saranno sempre al tuo fianco, affinché tu non ti senta mai solo davanti allo schermo. Inoltre, avrai a disposizione un piano di studi e un Campus Virtuale con numerosi strumenti, quali documenti, lezioni virtuali o forum, che ti aiuteranno nella tua quotidianità.
Flessibile: potrai studiare dove e quando vorrai, con orari liberi e accesso al Campus Virtuale disponibile 24 ore su 24, 7 giorni su 7. Potrai seguire le tue lezioni virtuali in diretta o in differita e contattare i tuoi docenti tramite diversi canali e in qualsiasi momento della giornata.
L’Università Alfonso X el Sabio: sarai studente di un’università prestigiosa con oltre 30 anni di esperienza.
Esami online e/o in presenza: ad ogni sessione d’esami, potrai scegliere se sostenere gli esami online, comodamente da casa tua e senza doverti spostare, oppure presso le sedi in presenza messe a disposizione dall’UAX.
Inoltre, avrai a tua completa disposizione il nostro campus di Madrid per sbrigare le tue pratiche, chiarire i tuoi dubbi e usufruire delle strutture che ti offre.
Qualifica ufficiale
La nostra laurea è ufficiale, verificata dal Consiglio delle Università e pienamente valida in Spagna, così come nello Spazio Europeo dell'Istruzione Superiore.
È riconosciuto dai sistemi educativi dell'America Latina, essendo riconosciuto e approvato dai diversi Ministeri dell'Istruzione dell'America Latina:
SENESCYT, MEN (MinEducation), SEP, Mescyt, tra gli altri, automaticamente.
Ammissione e convalide
Profilo consigliato per il master in sicurezza informatica
Il Master universitario online in sicurezza informatica è un master ufficiale, pertanto potrai accedervi se possiedi:
Laureati/ingegneri in Informatica, Telecomunicazioni e Scienze dell’Informazione
Una laurea triennale/magistrale/in ingegneria in altri indirizzi delle facoltà di Ingegneria e Architettura, Scienze, Scienze Sociali e Giuridiche, con un’esperienza professionale comprovata di almeno 2 anni nel settore delle tecnologie dell’informazione.
Procedura di ammissione
Per avviare la procedura dovrai presentare la seguente documentazione:
Curriculum vitae
Copia della carta d’identità o del passaporto.
Copia degli ultimi studi compiuti relativi ai corsi di laurea sopra menzionati.
Domanda di ammissione al corso post-laurea.
Stage e collegamento con l'azienda
Studiando Cybersecurity presso l'UAX si effettuano 150 ore di esperienza lavorativa in azienda e si può beneficiare di oltre 8.800 accordi tra l'università e importanti aziende tecnologiche come IBM, Microsoft, Hispasat e Telefónica, tra le tante.
I professionisti con un anno di esperienza in posizioni legate alla cybersecurity possono convalidare il loro stage.
Inoltre, riceverete un supporto personalizzato da parte di consulenti professionisti, che vi aiuteranno a sfruttare al meglio il vostro tempo e i vostri studi.
Esami online e accesso ai Campus Hubs
La flessibilità dell’online, con spazi per connettersi
Sostieni i tuoi esami online ovunque ti trovi o, se preferisci, in presenza presso le nostre sedi autorizzate in Spagna e in America Latina, in base alla disponibilità e alla capienza.
Inoltre, come studente di UAX Online, avrai accesso ai nostri Campus Hubs, una rete di spazi fisici esclusivi dove potrai studiare, accedere alle biblioteche, lavorare in aree di coworking ed entrare in contatto con altri studenti. Perché studiare online non significa studiare da soli.
Campus Hubs disponibili a: Alcobendas, Alcorcón, Valencia San Vicente, Murcia, Barcellona, Malaga, Siviglia e Arganda.
Accesso con la tua tessera studentesca UAX, in base alla disponibilità e agli orari di ciascun centro.
Aziende che collaborano alla tua formazione
Dai slancio alla tua carriera nel settore della sicurezza informatica grazie alle competenze in materia di reti
Cisco CCNA 200-301: La guida completa per ottenere la certificazione
Acquisisci conoscenze su reti, infrastrutture e protocolli di comunicazione per progettare e proteggere ambienti tecnologici con questa certificazione di Packt, pensata per prepararti alla certificazione Cisco CCNA.
Congresso internazionale sulla sicurezza informatica PECIEE
Come parte fondamentale del nostro Master in Sicurezza informatica, i nostri studenti partecipano al Congresso internazionale sulla sicurezza informatica: Imprese, Ricerca e Società, un’iniziativa promossa nell’ambito del progetto europeo PECIEE e sviluppata in collaborazione con INCIBE, uno dei principali organismi di riferimento nel campo della sicurezza informatica in Spagna.
Un'immersione reale nell'ecosistema della sicurezza informatica:
Aziende leader del settore: incontri e tavole rotonde con professionisti di organizzazioni quali Telefónica, BBVA, Microsoft e INCIBE, per affrontare le principali sfide della sicurezza digitale.
Ricerca applicata: accesso alle ultime tendenze nell’intelligenza artificiale applicata alla sicurezza informatica, al rilevamento delle minacce e alle nuove tecnologie di protezione.
Tecnologie del futuro: scoperta dei progressi nella crittografia post-quantistica, una delle aree con maggiore impatto sulla sicurezza delle informazioni nei prossimi anni.
Punti di riferimento internazionali: partecipazione di esperti e ricercatori di prestigio internazionale, come il matematico Dr. Efim Zelmanov, vincitore della Medaglia Fields nel 1994.
Questa esperienza riflette l’approccio del master: collegare la sicurezza informatica, la ricerca e il mondo imprenditoriale, avvicinando lo studente alle sfide, alle tecnologie e alle opportunità che segneranno il futuro del settore.
Segui la tua formazione con un corpo docente composto da dottori di ricerca, ricercatori e professionisti che operano in organizzazioni di riferimento quali Telefónica, Movistar+, MAPFRE, BBVA, Volkswagen Bank o Atradius.
Juan José Sánchez Peña
Responsabile didattico e docente di Intelligence sulle minacce
Responsabile della sicurezza informatica e della protezione dei dati presso Movistar+, con oltre 25 anni di esperienza nei settori dell’ingegneria, della sicurezza informatica e della governance IT. Dottore in Ingegneria Informatica e docente universitario, coniuga una solida carriera professionale con l’attività di ricerca e insegnamento nel campo della sicurezza informatica e della scienza dei dati.
Isabel Sánchez Sánchez
Coordinatrice del Master
Specialista in gestione dei rischi, resilienza operativa e continuità operativa. Attualmente è a capo della gestione del rischio operativo, dei rischi ESG e del DORA presso Volkswagen Financial Services, dopo aver sviluppato la propria carriera in istituzioni quali Banco Santander, Banco Popular e KPMG. Coniuga la propria attività professionale con l’insegnamento presso scuole di business e università internazionali.
Gonzalo Martínez Ginesta
Docente di governance della sicurezza informatica
Senior Manager della Revisione Interna per la Tecnologia e l’Intelligenza Artificiale presso Telefónica, dove coordina le revisioni relative alla governance dell’intelligenza artificiale, alla sicurezza informatica e al rischio tecnologico a livello internazionale. Dottore in Sicurezza dell’Informazione e figura di riferimento in materia di revisione tecnologica, continuità operativa, frodi e conformità normativa in contesti digitali complessi.
Iván García Cobo
Docente di Sicurezza delle reti di comunicazione
Ingegnere DevOps presso mlean, specializzato in automazione, implementazioni e infrastrutture cloud. Ha maturato esperienza nell’amministrazione di sistemi Linux e piattaforme ad alta disponibilità, compresi progetti per Telefónica. Dottorando in Ingegneria Informatica con specializzazione in crittografia quantistica e sicurezza delle informazioni.
Beatriz Carratalá Lleó
Docente di sicurezza nella catena di approvvigionamento
Socia e responsabile legale presso SECURIZABLE, specializzata in sicurezza informatica, rischi informatici, privacy e conformità normativa. Avvocato esperta in diritto informatico, con una vasta esperienza nella gestione dei rischi tecnologici, nelle assicurazioni informatiche e nella protezione dei dati. Membro del Consiglio di amministrazione di Women4cyber.
Juan Manuel Matalobos
Docente di Sicurezza nei sistemi operativi e nei database
Responsabile del rischio umano presso BBVA, dove guida la gestione del rischio umano nel campo della sicurezza informatica. Ingegnere informatico con oltre 25 anni di esperienza in sicurezza informatica, revisione contabile e gestione dei rischi, ha svolto la propria carriera in aziende quali EY, KPMG, Deloitte e Arthur Andersen. Possiede certificazioni internazionali di riferimento quali CISSP, CISM, CISA, CRISC e GCIH.
David Herrero de la Peña
Docente di hacking etico
Specialista in sicurezza informatica offensiva e hacking etico. Attualmente fa parte del Red Team di Telefónica España, dove svolge test di intrusione, audit di sicurezza e revisioni del codice per identificare le vulnerabilità e rafforzare la sicurezza dei sistemi. Possiede certificazioni di riferimento quali OSCP, CEH, CISA e GIAC GMOB.
Ana Vázquez Meco
Docente di sicurezza nei sistemi wireless, cellulari, OT e IoT
Ingegnere superiore in telecomunicazioni responsabile del sistema di prescrizione elettronica presso l’Ordine ufficiale dei Farmacisti di Madrid. Incaricata della progettazione, dello sviluppo, della sicurezza e del controllo dei progetti relativi ai servizi di protezione speciale nel settore sanitario e alle reti di comunicazione per la dispensazione dei farmaci nella Comunità di Madrid.
Miguel Hernández Cáceres
Professore di Controllo dell'accesso alle informazioni: crittografia e gestione di identità, credenziali e accessi
Ricercatore post-dottorato presso l'Università di Oviedo, in crittografia post-quantistica, algoritmi quantistici e algebra informatica. Matematico, con un master in matematica presso la Rheinische Friedrich-Wilhelms-Universität di Bonn. Dottorato di ricerca in Matematica e Statistica presso l'Università di Oviedo, 3 anni di esperienza come docente universitario.
Alejandro Corletti Estrada
Docente di Architetture di sicurezza informatica
Dottore in Ingegneria Informatica ed esperto di sicurezza informatica con oltre 30 anni di esperienza. Attualmente è amministratore delegato di DarFe Learning Consulting, dove fornisce consulenza e svolge attività di audit in materia di sicurezza informatica per grandi aziende. È autore di diversi libri specialistici, docente universitario e revisore esperto dell’ENAC per le norme ISO 27001 e ISO 27701.
Betsabeth Torres
Docente di sicurezza nei processi tecnologici
Ingegnere informatico e titolare di un master in sicurezza informatica. Attualmente ricopre il ruolo di Cybersecurity Manager presso Atradius, dove guida la strategia di sicurezza informatica per diverse unità internazionali, promuovendo la governance, la gestione dei rischi e il rispetto degli standard. Vanta una vasta esperienza nello sviluppo sicuro, nel DevSecOps e nella sicurezza delle applicazioni.
Alberto Sánchez Abad
Docente di Gestione dei rischi legati alla sicurezza informatica
Responsabile della produzione dei sistemi presso Movistar Plus+, dove coordina le operazioni e la sicurezza delle infrastrutture tecnologiche. In precedenza ha svolto la propria carriera come ingegnere e analista di sicurezza informatica presso Movistar Plus+ e Línea Directa Aseguradora, maturando esperienza nella protezione dei sistemi, nella gestione degli incidenti e nella sicurezza informatica.
Raquel Sánchez Rodríguez
Docente di privacy
Avvocata specializzata in protezione dei dati, diritto digitale e sicurezza informatica. Attualmente ricopre il ruolo di consulente gestionale presso l’Ufficio per la protezione dei dati di Madrid Digital. Ha svolto la propria carriera come responsabile della protezione dei dati, consulente GDPR e docente universitaria, maturando una solida esperienza in materia di privacy, conformità normativa e sicurezza delle informazioni.
Alberto Ruíz Rodas
Docente di Sicurezza nei sistemi operativi e nei database
Ingegnere delle telecomunicazioni. Attualmente ricopre il ruolo di Direttore del reparto Pre-vendita di Sophos per la Spagna e il Portogallo. Vanta oltre 20 anni di esperienza professionale nel campo della sicurezza informatica, che concilia con l’attività di docente in programmi per dirigenti e con la partecipazione in qualità di relatore a congressi ed eventi specializzati del settore.
Mar de las Heras Muñoz
Docente di quadro normativo
Dottoressa in Diritto Costituzionale e specialista in nuove tecnologie, sicurezza informatica e trasformazione digitale. Attualmente ricopre il ruolo di Direttrice delle Operazioni e Direttrice Legale presso Procesia, dove guida progetti legati alla governance della sicurezza informatica, all’intelligenza artificiale e all’innovazione nelle amministrazioni pubbliche. Nel 2025 è stata inserita dal quotidiano ABC tra i 100 dirigenti più illustri delle PMI spagnole.
Ana Gómez Blanco
Docente di sicurezza nei processi tecnologici
Attualmente ricopre il ruolo di Senior Manager per la sicurezza informatica presso BBVA. Specializzata in strategia di sicurezza informatica e gestione del rischio tecnologico a livello internazionale, guida iniziative fondamentali per il settore finanziario. Inoltre, affianca la sua leadership aziendale a un’importante attività didattica in qualità di coordinatrice accademica universitaria.
Hai dei dubbi? Non tenerli per te, chiedici pure
Abbiamo bisogno di qualche informazione su di te per poterti offrire un servizio personalizzato.
Tutti i campi sono obbligatori
Borse di studio e sussidi
Alla UAX sappiamo che studiare è un investimento, per questo vi forniamo le agevolazioni necessarie per accedere ai nostri corsi di laurea. Scoprite alcune delle nostre borse di studio e sovvenzioni:
Borse di studio di enti ufficiali: Comunità di Madrid e Ministero dell'Istruzione.
Aiuti allo studio per l'eccellenza UAX
Borse di studio per i familiari degli studenti UAX
Borse di studio per la continuità degli studi UAX
Borse di studio per sportivi d'élite UAX
Piani di finanziamento UAX: con possibilità di pagamento fino a 10 rate.
Opportunità professionali offerte dal Master universitario online in sicurezza informatica
Potrai sviluppare la tua carriera professionale in diversi ambiti della sicurezza informatica, della sicurezza dei sistemi informatici e della protezione delle informazioni:
Analista di sicurezza informatica (SOC e Blue Team)
Specialista nella risposta agli incidenti
Pentester o specialista in hacking etico (Red Team)
Architetto di sicurezza informatica e sicurezza cloud
Consulente di sicurezza informatica
Responsabile della gestione dei rischi, della governance e della conformità (GRC)
Specialista in protezione dei dati e privacy
Auditor della sicurezza
Direttore della sicurezza ICT
Metodologia online del Master universitario in sicurezza informatica
Studia dove vuoi senza rinunciare a un’esperienza universitaria a misura di studente, pratica e orientata al tuo sviluppo professionale.
Quali sono i requisiti necessari per accedere al Master in Sicurezza informatica?
Il Master universitario online in sicurezza informatica è rivolto a laureati che soddisfino uno dei seguenti requisiti:
Laureati o ingegneri in Informatica, Telecomunicazioni o Scienze dell’Informazione.
Laureati o ingegneri che abbiano seguito corsi relativi alle tecnologie dell’informazione e della comunicazione, quali reti, sistemi operativi o architettura dei computer.
Laureati in altre discipline delle Scienze, delle Scienze Sociali e Giuridiche, dell’Ingegneria o dell’Architettura che dimostrino di avere almeno 2 anni di esperienza professionale nel settore delle tecnologie dell’informazione (IT).
Se hai dubbi sul tuo profilo di ammissione, il team di ammissione dell’UAX potrà fornirti orientamento e valutare la tua candidatura in modo personalizzato.
Il Master in Sicurezza informatica dell'UAX è riconosciuto?
Sì. Il Master universitario in Sicurezza informatica dell’UAX è un titolo ufficiale, riconosciuto dal Consiglio delle Università e pienamente valido in Spagna e nello Spazio europeo dell’istruzione superiore (SEIS).
Inoltre, è riconosciuto in numerosi paesi dell’America Latina e può essere riconosciuto o omologato dagli organismi educativi competenti in conformità con la normativa vigente di ciascun paese. Il suo carattere ufficiale rappresenta un vantaggio distintivo rispetto a corsi, certificazioni o titoli non ufficiali, sia per lo sviluppo professionale che per la proiezione internazionale.
Quali sono le opportunità professionali offerte dal Master in Sicurezza informatica?
Il Master universitario online in sicurezza informatica ti prepara ad accedere ad alcune delle posizioni più richieste del settore, sia nei team tecnici che nelle aree di governance, rischio e conformità.
Tra le principali opportunità professionali figurano:
Analista di sicurezza informatica (SOC)
Specialista nella risposta agli incidenti
Pentester o specialista in hacking etico
Architetto della sicurezza informatica
Consulente di sicurezza informatica
Responsabile della gestione dei rischi e della conformità (GRC)
Specialista in protezione dei dati e privacy
Auditor della sicurezza
Direttore della sicurezza ICT
Grazie al suo approccio pratico e alla crescente domanda di specialisti in sicurezza informatica e protezione delle informazioni, il master facilita l’accesso a opportunità professionali in aziende di tutti i settori.
Il Master in Sicurezza informatica dell'UAX è online?
Sì. Il Master in Sicurezza informatica dell’UAX si svolge interamente online, consentendoti di conciliare la tua formazione con la tua attività professionale e di studiare da qualsiasi luogo.
Grazie a una metodologia flessibile, avrai accesso a contenuti aggiornati, attività pratiche e un supporto didattico specializzato, sviluppando competenze in settori quali la sicurezza informatica, il SOC, l’hacking etico, la cyberintelligence, la protezione dei dati e la gestione degli incidenti.
Contenuti relativi al Master in Sicurezza informatica
27 / 10 / 2026
Che cos’è la sicurezza informatica e perché studiarla?
20 / 10 / 2026
Quali materie si studiano nel corso di sicurezza informatica?
20 / 10 / 2026
Quali sono le opportunità lavorative offerte da un percorso di studi in sicurezza informatica?
21 / 10 / 2026
Quanto guadagna un esperto di sicurezza informatica?
21 / 10 / 2026
Qual è la differenza tra sicurezza informatica e sicurezza dei sistemi informatici?
20 / 10 / 2026
Exploit nella sicurezza informatica: cos’è, tipologie, esempi e come proteggersi
30 / 09 / 2026
Cybersicurezza e resilienza: i nuovi paradigmi della sicurezza delle informazioni
Altri corsi di laurea correlati
Abbiamo un'offerta formativa molto variegata: troverai sicuramente un corso che fa al caso tuo.
Online
Fino al 35% di sostegno agli studi prima del 30/11
Master universitario online in Big Data per le imprese
Rispondiamo alle reali esigenze dei nostri studenti e collaboratori, perché crediamo nel miglioramento continuo dei risultati. Per questo motivo, siamo sempre disponibili ad ascoltare tutto ciò che desideri comunicarci.
Se fai già parte di UAX, accedi alcampus virtuale e vai alla sezione «Assistenza clienti: reclami, suggerimenti e complimenti», inserendo il tuo nome utente e la tua password.
Informazioni sui principali risultati del corso di laurea
Puoi consultare i vari indicatori ai seguenti link: