
Indice dei contenuti
Che cos'è un exploit e a cosa serve?
Exploit zero-day (0-day / zero day)
Exploit su dispositivi e servizi
Exploit nelle applicazioni mobili e web
Esempi famosi: EternalBlue e BlueKeep
Che cos’è la protezione anti-exploit?
Prevenzione dell'esecuzione dei dati (DEP)
Randomizzazione del layout dello spazio di indirizzamento (ASLR)
Tecniche di mitigazione complementari
Trasforma il crimine informatico nella tua opportunità professionale
Che cos’è un exploit e a cosa serve?
Un exploit è un frammento di codice, un software o una tecnica che sfrutta una vulnerabilità in un sistema (applicazione, dispositivo di rete...) per eseguire azioni non autorizzate.
- Exploit remoto: consente all’autore dell’attacco di compromettere un sistema senza accesso fisico.
- Exploit locale: funziona a partire da un utente con accesso limitato per elevare i propri privilegi.
Il suo uso legittimo (ad esempio nei test di penetrazione) contribuisce a migliorare la sicurezza, ma nelle mani di malintenzionati provoca furti di dati, interruzioni dei servizi e, in ultima analisi, danni economici e reputazionali.
Tipi di exploit
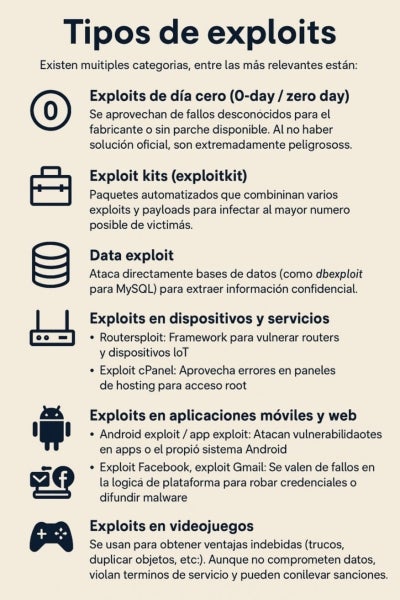
Esistono diverse categorie; tra le più rilevanti vi sono:
Exploit zero-day (0-day / zero day)
Sfruttano vulnerabilità sconosciute al produttore o per le quali non è disponibile alcuna patch. Non essendoci una soluzione ufficiale, sono estremamente pericolosi.
Kit di exploit (exploitkit)
Pacchetti automatizzati che combinano diversi exploit e payload per infettare il maggior numero possibile di vittime.
Exploit dei dati
Attaccano direttamente i database (come dbexploit per MySQL) per estrarre informazioni riservate.
Exploit su dispositivi e servizi
- Routersploit: framework per violare router e dispositivi IoT.
- Exploit cPanel: sfrutta gli errori nei pannelli di controllo di hosting per ottenere l'accesso root.
Exploit su applicazioni mobili e web
- Exploit Android / exploit delle app: attaccano le vulnerabilità delle app o del sistema Android stesso.
- Exploit Facebook, exploit Gmail: sfruttano difetti nella logica della piattaforma per rubare credenziali o diffondere malware.
- Exploit Moodle: mirati alla piattaforma educativa per manipolare i voti o rubare informazioni sugli studenti.
Exploit nei videogiochi
Vengono utilizzati per ottenere vantaggi indebiti (trucchi, duplicazione di oggetti, ecc.). Sebbene non compromettano i dati, violano i termini di servizio e possono comportare sanzioni.
Esempi famosi: EternalBlue e BlueKeep
- EternalBlue : ha sfruttato una vulnerabilità nel protocollo SMB di Windows per cui non era ancora disponibile una patch, scatenando il ransomware WannaCry nel 2017 e colpendo migliaia di organizzazioni in tutto il mondo.
- BlueKeep : Scoperta nel 2019, è una falla critica nel servizio RDP di Windows; Microsoft ha rilasciato aggiornamenti di emergenza a causa del rischio di un attacco su larga scala simile a quello di EternalBlue.
Entrambi evidenziano la gravità di un exploit zero-day, poiché la sua sconosciutezza e la rapida diffusione lo rendono un’arma efficace per i criminali informatici.
Exploit vs. Payload
- Exploit: codice che attiva la vulnerabilità.
- Payload: codice dannoso che viene eseguito dopo aver ottenuto l’accesso (può trattarsi di un trojan, un ransomware o una backdoor).
Pensa all’exploit come alla chiave che apre la porta e al payload come all’intruso che entra per rubare i tuoi dati.
Che cos’è la protezione anti-exploit?
La protezione anti-exploit raggruppa una serie di misure di mitigazione a livello di sistema e di applicazione che impediscono al codice dannoso di sfruttare vulnerabilità note o sconosciute.
A differenza di un antivirus tradizionale (che rileva le firme del malware), un sistema anti-exploit agisce in modo proattivo sul comportamento e sulla memoria dei processi per bloccare l’attacco nella sua fase iniziale.
Sandboxing
Esegue applicazioni o processi in ambienti isolati, in modo che qualsiasi comportamento dannoso rimanga circoscritto e non si diffonda al resto del sistema.
Esempi di sandboxing:
- Browser: Google Chrome e Microsoft Edge isolano ogni scheda in un contenitore di processo separato.
- Windows Defender Application Guard: utilizza container Hyper-V per aprire siti web altamente sospetti in un ambiente virtualizzato indipendente.
- Docker / Kubernetes: negli ambienti server, limita i privilegi e l’accesso alle risorse per i microservizi.
Controllo di integrità
Verifica costantemente che il codice e i dati critici non siano stati alterati.
- Firma del codice: firme crittografiche su eseguibili e librerie.
- Secure Boot e UEFI: invalidano kernel o driver non firmati.
- HMAC/checksum: Windows File Integrity Monitoring e soluzioni EDR che confrontano i checksum dei file con valori di riferimento.
Prevenzione dell’esecuzione dei dati (DEP)
Impedisce che le aree di memoria dedicate ai dati vengano eseguite come codice. La DEP ottiene questo risultato contrassegnando le pagine di memoria con il bit NX (“no-execute”) del processore.
- Implementazione: hardware (Intel XD, AMD NX) e software (contrassegnazione delle sezioni).
- Modalità di funzionamento:
- Enforced: blocca in fase di esecuzione e genera un’eccezione.
- Opt-in/Opt-out: consente eccezioni per le applicazioni legacy dopo una valutazione dell’impatto.
- Raccomandazione NIST: “Abilitare le funzionalità anti-exploit del sistema operativo/Implementare strumenti anti-exploit” include la DEP come controllo minimo
Randomizzazione del layout dello spazio di indirizzamento (ASLR)
Ad ogni avvio o caricamento di un modulo, riassegna in modo casuale gli indirizzi di memoria delle librerie, dell’heap, dello stack e di altre regioni critiche. In questo modo risulta più difficile prevedere dove iniettare o reindirizzare il flusso di esecuzione.
- Livelli di ASLR:
- A livello di modulo: sposta le DLL.
- Bottom-up: sposta l’heap.
- Ad alta entropia (64 bit): nelle architetture a 64 bit, con maggiore entropia.
- Integrazione in Windows e Linux:
- Windows 10/11 supporta l'ASLR basata sulla memoria gestita da Defender Exploit Guard.
- Linux PIE (Position-Independent Executables) e KASLR (Kernel ASLR) attivati di default in molte distribuzioni.
Tecniche di mitigazione complementari
Mitigazione | Descrizione |
| Control Flow Guard (CFG) | Verifica in fase di esecuzione che le chiamate indirette puntino solo a destinazioni valide (Windows). |
| Stack Cookies / Canaries | Inserisce valori sentinella prima dell'indirizzo di ritorno; se vengono corrotti, il processo viene interrotto. |
| SafeSEH / SEHOP | Protegge la catena di gestione delle eccezioni strutturate (Windows). |
| Protezioni dell'heap | Ottimizzazione dell'allocazione della memoria ("heap feng shui"), rilevamento precoce degli overflow. |
| Riduzione della superficie di attacco | Regole che bloccano comportamenti ad alto rischio (regole ASR in Defender). |
Hacker vs. Exploiter
- Hacker: esperto di tecnologia che può avere intenzioni etiche (white-hat) o malevole (black-hat).
- Exploiter: ruolo più specifico: chi crea o utilizza exploit per violare i sistemi.
Non tutti gli hacker sono exploiter, ma ogni exploiter fa parte dell’ampio “mondo hacker”.
Reato di exploit
In ambito legale, l’utilizzo non autorizzato di un exploit costituisce un reato informatico :
- Accesso illecito: entrare senza autorizzazione in sistemi altrui.
- Danno informatico: alterare, distruggere o rendere inutilizzabili dati e sistemi.
Le sanzioni variano a seconda della giurisdizione, ma in Spagna possono includere multe elevate e pene detentive.
Trasforma il crimine informatico nella tua opportunità professionale
Alcuni dati:
· INCIBE ha portato a 99.600 il numero di professionisti della sicurezza informatica di cui la Spagna avrà bisogno quest'anno (2025)
· Il piano strategico del governo spagnolo stabilisce obiettivi concreti in materia di digitalizzazione e, di conseguenza, di sicurezza informatica. Uno dei suoi obiettivi per il 2025 è quello di disporre di 20.000 nuovi specialisti in sicurezza informatica, intelligenza artificiale e dati.
Con il Master online in sicurezza informatica di UAX acquisirai:
🎯 Analisi forense digitale e risposta agli incidenti
- Sarai il detective che risolve i crimini digitali in tempo reale
🛡️ Architetture di sicurezza blindate
- Progetterai fortezze digitali impenetrabili
⚡ Sfruttamento controllato e vulnerabilità
- Routersploit, dbexploit, exploit zero-day: penserai come un hacker per sconfiggere gli hacker
🚨 Soluzioni anti-exploit di ultima generazione
- Implementerai difese in grado di anticipare l’attacco
Perché questo master è diverso?
1. 100% casi reali. Niente teoria da manuale: situazioni che vivrai fin dal tuo primo giorno di lavoro.
2. Metodologia online e flessibile, che ti consentirà di conciliare gli studi con la tua vita professionale e personale.
3. Avrai il supporto di tutor personali che ti aiuteranno a trarre il massimo dai tuoi studi e dal tuo tempo.
4. Una rete di contatti unica. Entrerai in contatto con professionisti che hanno già raggiunto la posizione a cui aspiri.
Se hai ancora dei dubbi, non perderti il nostro articolo “Perché studiare sicurezza informatica?” , dove troverai maggiori informazioni su questa specializzazione così richiesta.
Fallo all’UAX!
Fonti:
- Fondazione OWASP – Progetti di sicurezza e guide alla mitigazione.
- CERT-EU – Rapporti sulle vulnerabilità zero-day.
- NIST (National Institute of Standards and Technology) – Quadro di riferimento per la sicurezza informatica.
- ENISA (Agenzia dell’Unione europea per la sicurezza informatica) – Buone pratiche e avvisi di sicurezza.