Prepárate con un máster oficial online en seguridad informática y desarrolla competencias en seguridad informática, SOC, hacking ético y threat intelligence. Una formación práctica orientada a la empleabilidad, con acceso a prácticas profesionales y salidas en un sector en constante crecimiento.
TOP 3 Mejor Máster en Ciberseguridad de España (Mundo Postgrado, 2026)
El sector de la ciberseguridad crece de forma imparable y presenta un déficit real de talento, lo que se traduce en una demanda constante de perfiles especializados. Este máster universitario oficial te prepara con un enfoque práctico y actualizado, diferenciándose de cursos, bootcamps y titulaciones no oficiales, con un claro objetivo: tu inserción laboral, respaldada por un modelo con 100% de empleabilidad.
A través de una formación 360º que combina estrategia, operación y tecnología, adquirirás las competencias necesarias para proteger activos digitales y gestionar la ciberseguridad, la seguridad informática y la seguridad de la información en organizaciones de cualquier sector.
Aprenderás a diseñar arquitecturas de seguridad, gestionar incidentes, operar en entornos SOC (Security Operations Center), aplicar metodologías de ciberinteligencia (Threat Intelligence) y desarrollar proyectos de hacking ético, trabajando con herramientas y casos reales alineados con las necesidades del mercado.
Su enfoque profesional te permitirá tanto acceder a un sector con alta empleabilidad desde el inicio como evolucionar desde perfiles IT hacia roles especializados en ciberseguridad, ampliando tus oportunidades laborales.s.
Plan de estudios orientado a la práctica profesional
Este máster ofrece una formación práctica y completa en ciberseguridad, con una visión integral que abarca desde el hacking ético y la detección de vulnerabilidades hasta la defensa, monitorización y respuesta ante incidentes de seguridad.
Gracias a su modalidad 100% online y flexible, podrás avanzar a tu ritmo mientras desarrollas competencias en seguridad en redes, criptografía, privacidad, protección de datos, normativa y cumplimiento, así como en la gestión de riesgos y la seguridad de la cadena de suministro.
Además, incluye 150 horas de prácticas académicas externas y acceso a más de 8.800 convenios con empresas líderes, reforzando tu experiencia profesional y tu preparación para incorporarte al mercado laboral.
¿Qué aprenderás en el Máster en Ciberseguridad?
Adquirirás las competencias técnicas y estratégicas para proteger organizaciones frente a ciberamenazas.
Estrategia y Arquitectura
Define estrategias de seguridad y comunica riesgos a la alta dirección cumpliendo normativas sectoriales
Operaciones SOC
Gestiona Security Operation Centers y ejecuta planes de respuesta ante ciberataques
Hacking Ético
Domina las herramientas de hacking más utilizadas por expertos en equipos de Red Team
Ciberinteligencia
Aplica metodologías de Threat Intelligence para identificar riesgos y tendencias de ciberseguridad
Protección Integral
Protege información y plataformas tecnológicas frente a distintos tipos de ciberataques
Security auditing
Evalúa niveles de seguridad, propón medidas correctoras y garantiza el cumplimiento regulatorio
Impulsa tu perfil profesional con microcredenciales
IMPULSA TU TALENTO CON LA IA GENERATIVA
LIDERAZGO Y SOFT SKILLS
Impulsa tu talento con la IA Generativa
Transforma tu forma de trabajar con la inteligencia artificial generativa. Esta microcredencial te capacita para aplicar herramientas como ChatGPT, Copilot o Gemini en el análisis de información, la creación de contenidos y la toma de decisiones, integrando soluciones innovadoras de forma ética y responsable en entornos profesionales reales.
Liderazgo y Soft Skills
Desarrolla tu potencial profesional a través del liderazgo y las habilidades interpersonales. Esta microcredencial te proporciona las claves para gestionar equipos, comunicarte de forma efectiva y resolver problemas en entornos reales, combinando técnicas de liderazgo personal con herramientas prácticas de productividad y colaboración.
Información sobre el Máster Universitario Online en Ciberseguridad
Doctor en Informática, Máster en Ingeniería del Software e IA, y Profesor Titular de Universidad Acreditado por ANECA, con 2 Sexenios de investigación, y una trayectoria académica consolidada en el área de Ingeniería del Software y tecnologías digitales. Actualmente desarrolla su actividad principal en la Universidad Internacional de La Rioja (UNIR), Escuela Técnica Superior de Ingeniería y Tecnología, área Ingeniería del Software, y colabora con la Universidad Alfonso X el Sabio (UAX), Facultad Business & Tech. Su perfil combina docencia universitaria, dirección académica y gestión de titulaciones, en ingeniería de software, DevOps, computación en la nube, ciberseguridad, metodologías ágiles, IoT, fog-edge computing, smart cities y marketing digital.
Cuenta con más de dos décadas de experiencia profesional, académica e investigadora. Ha desarrollado su trayectoria en entidades como la Universidad de Málaga, con diferentes posiciones docentes e investigadoras; el Centro Andaluz de Innovación y Tecnologías de la Información y las Comunicaciones (CITIC), como tecnólogo Programa Torres Quevedo; y la Research Foundation of State University of New York (SUNY), en Estados Unidos, como Research Support Specialist; así como estancias en la University College London (UCL), y la Università di Pisa. Asimismo, ha colaborado con empresas y entidades como Atos, Siemens, Nurogames, Cloudsoft, administraciones públicas y ayuntamientos, en ámbito de transferencia tecnológica.
Su experiencia investigadora incluye +25 proyectos y contratos I+D y transferencia, +30 artículos en revistas y conferencias indexadas, +60 publicaciones en congresos internacionales, 1 libro editado, 4 capítulos de libro, 2 sexenios investigación, +1.125 citas, índice h 19 e índice i10 28.
Objetivos
Conocerlas principales metodologías que se utilizan para analizar los riesgos de ciberseguridad que afectan a las organizaciones y las estrategias para su gestión.
Requisitos previos
No hay
Competencias
Comprender el contexto de la ciberseguridad para el negocio de una empresa con el objetivo de diseñar la estructura organizativa, las políticas y los planes de ciberseguridad adecuados a las necesidades y requerimientos de la dirección de la empresa.
Aplicar las metodologías y herramientas de análisis y evaluación de riesgos de ciberseguridad para elaborar los planes de gestión adecuados al perfil de riesgo de una organización.
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Evaluar procesos de desarrollo de software identificando oportunidades de mejora en cuanto a la aplicación de los principios de programación segura, así como identificando las debilidades de ciberseguridad presentes en el código ejecutable.
Resultados de aprendizaje
RA4. Utiliza las técnicas de análisis sobre los riesgos de ciberseguridad que pueden afectar a la organización, identificando la situación actual y analizando el gap existente entre ésta y la situación deseada, siendo capaz de organizar los distintos planes de acción a llevar a cabo para cubrir el diferencial.
RA5. Profundiza sobre los principios de gestión del ciclo de vida de los distintos activos, incluyendo sistemas y desarrollos, pudiendo desarrollar una estrategia óptima de protección de los activos y técnicas para asegurar el uso de controles de seguridad adecuados de acuerdo con los distintos escenarios.
Descripción de los contenidos
Métodos de identificación y cuantificación de amenazas y vulnerabilidades
Métodos de cuantificación del impacto de un potencial evento de ciberseguridad
Estrategias para la mitigación de los riesgos identificados
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Ingeniero en Informática (Grado y Máster en curso por la Universidad de Sevilla y UAM). Actualmente es Responsable de Producción TI en Movistar Plus+, gestionando servicios críticos, continuidad de servicio y coordinación de incidentes y cambios en producción.
En la Universidad Alfonso X el Sabio es Profesor Asociado desde septiembre de 2025, impartiendo docencia en Control del Riesgo de Ciberseguridad, abordando modelos de control como ISO/IEC 27001, NIST CSF y COBIT.
Anteriormente fue Ingeniero de Ciberseguridad en Movistar Plus+ y Analista de Seguridad en Línea Directa Aseguradora, donde desarrolló tareas de implantación de controles, tests de intrusión, automatizaciones y gestión de vulnerabilidades. Maneja herramientas como SIEM (Splunk), PAM (CyberArk), EDR y proxy (Zscaler), y cuenta con nivel C1 de inglés.
Objetivos
Conocer cómo funcionan los modelos de control definidos para asegurar que todo funciona en la organización conforme a sus requerimientos, y cómo se aplican a la ciberseguridad.
Requisitos previos
No hay
Competencias
Comprender el contexto de la ciberseguridad para el negocio de una empresa con el objetivo de diseñar la estructura organizativa, las políticas y los planes de ciberseguridad adecuados a las necesidades y requerimientos de la dirección de la empresa.
Aplicar las metodologías y herramientas de análisis y evaluación de riesgos de ciberseguridad para elaborar los planes de gestión adecuados al perfil de riesgo de una organización.
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Analizar las relaciones de ciberseguridad que se establecen en las relaciones entre proveedores y clientes, y diseñar un modelo de ciberseguridad adecuado en ese contexto.
Analizar las normas, regulaciones y estándares aplicables en el ámbito de la ciberseguridad, asegurando y demostrando su cumplimiento en una organización.
Resultados de aprendizaje
RA9. Implementa en la organización los distintos controles tecnológicos o procesos específicos en la gestión de activos, riesgo tecnológico e implicaciones sobre riesgos intrínsecos o extrínsecos o heredados en la organización, desarrollando e implantando los procesos correspondientes para asegurar el ciclo de vida completo en la gestión de riesgos de ciberseguridad.
RA10. Define e implementa un modelo de control específico para mantener los riesgos derivados de las relaciones con terceros dentro de los márgenes de riesgo tolerables para la organización.
Descripción de los contenidos
Definición y adecuación de modelos de control en el ámbito de la ciberseguridad.
Principales modelos de control utilizados en el ámbito de la ciberseguridad
Definición de un modelo de control basado en múltiples líneas de defensa
Supervisión de los riesgos de ciberseguridad desde el modelo de control interno
Supervisión de los riesgos de ciberseguridad desde la función de auditoría interna y externa
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Doctor en Ingeniería de Seguridad por la Universidad Alfonso X el Sabio, Ingeniero en Telecomunicaciones e Ingeniero en Informática de Sistemas, con más de 25 años de experiencia profesional en el Grupo Telefónica y 20 años de experiencia docente en el Grupo UAX.
Certificado CISA y CISM. Especialista en ciberseguridad, digitalización, inteligencia artificial aplicada a la ciberseguridad, y liderazgo de proyectos internacionales.
Ponente habitual en congresos de ciberseguridad e inteligencia artificial, docente en UAX y autor de tres libros y diversas publicaciones sobre innovación y seguridad en tecnologías de la información.
Investigador en el Grupo de Investigación en Ciberseguridad de la Universidad Alfonso X el Sabio, dentro del Proyecto Estratégico de Ciberseguridad, Investigación, Educación y Empresas (PECIEE) desarrollado por la Universidad de Oviedo y la Universidad Alfonso X el Sabio, en colaboración con INCIBE.
Objetivos
Conocer los aspectos relativos a la organización y dirección de un equipo de ciberseguridad
Requisitos previos
No hay
Competencias
Comprender el contexto de la ciberseguridad para el negocio de una empresa con el objetivo de diseñar la estructura organizativa, las políticas y los planes de ciberseguridad adecuados a las necesidades y requerimientos de la dirección de la empresa.
Aplicar las metodologías y herramientas de análisis y evaluación de riesgos de ciberseguridad para elaborar los planes de gestión adecuados al perfil de riesgo de una organización.
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Resultados de aprendizaje
RA1. Profundiza sobre las distintas aproximaciones de ciberseguridad utilizadas en los principales marcos de trabajo de ciberseguridad, entendiendo el proceso desde el principio hasta el fin, causas y efectos de las estrategias a implantar en función de la estrategia de la organización.
RA2. Define una organización de ciberseguridad adaptada a las necesidades de la organización.
RA3. Conoce y utiliza las fuentes de información disponibles para identificar y valorar las amenazas relevantes que requieren actividades de protección y monitorización.
Descripción de los contenidos
Definición de los objetivos del área de ciberseguridad dentro de una organización.
Funcionamiento y organización internos de un Departamento de Ciberseguridad.
Definición de políticas, normas y procedimientos de ciberseguriad.
Relación de la ciberseguridad con el resto de la organización.
Planificación de la ciberseguridad.
Métricas y reporte de ciberseguridad.
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Juan José Sánchez Peña es Doctor en Informática por la Universidad de Alcalá con mención Cum Laude. Realizó un máster en Ciberseguridad, obteniendo Matrícula de Honor en su TFM.
Especialista en ciberseguridad, seguridad de la información y protección de datos, con una trayectoria profesional que integra experiencia ejecutiva, técnica y académica. Desde 2018 desempeño el cargo de responsable de ciberseguridad y DPD en Movistar+, donde lidera la definición, implantación y evaluación de la estrategia de ciberseguridad alineada con los objetivos de negocio.
Anteriormente, desarrolló durante más de quince años funciones de ingeniería de proyectos en la misma organización, tras una etapa inicial como analista/programador e ingeniero de proyectos en el sector tecnológico y de telecomunicaciones. En el ámbito universitario, ha ejercido como profesor asociado y consultor en diferentes Universidades y desde 2024, es responsable académico del máster en ciberseguridad de la Universidad Alfonso X el Sabio.
Su perfil académico y profesional refleja una sólida combinación de conocimiento aplicado, capacidad de liderazgo y vocación docente, con especial atención a la gobernanza de la ciberseguridad y al cumplimiento normativo en entornos digitales complejos.
Objetivos
Conocer las herramientas y procedimientos utilizados para caracterizar todos los aspectos relevantes de las amenazas de ciberseguridad que afectan a una organización.
Requisitos previos
No hay
Competencias
Comprender el contexto de la ciberseguridad para el negocio de una empresa con el objetivo de diseñar la estructura organizativa, las políticas y los planes de ciberseguridad adecuados a las necesidades y requerimientos de la dirección de la empresa.
Aplicar las metodologías y herramientas de análisis y evaluación de riesgos de ciberseguridad para elaborar los planes de gestión adecuados al perfil de riesgo de una organización.
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Resultados de aprendizaje
RA1. Profundiza sobre las distintas aproximaciones de ciberseguridad utilizadas en los principales marcos de trabajo de ciberseguridad, entendiendo el proceso desde el principio hasta el fin, causas y efectos de las estrategias a implantar en función de la estrategia de la organización.
RA2. Define una organización de ciberseguridad adaptada a las necesidades de la organización.
RA3. Conoce y utiliza las fuentes de información disponibles para identificar y valorar las amenazas relevantes que requieren actividades de protección y monitorización.
Descripción de los contenidos
Ciberdelincuencia y cibercrimen
Clasificación y análisis de métodos de ataque
Metodologías de obtención de información sobre amenazas en fuentes públicas
Foros especializados en ciberdelincuencia
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Licenciada en Derecho por la Universidad Complutense de Madrid, certificada como Delegada de Protección de Datos conforme al esquema de la AEPD. Actualmente es Consultora de Gestión en la Oficina de Protección de Datos de la Agencia para la Administración Digital de la Comunidad de Madrid (Madrid Digital).
En la Universidad Alfonso X el Sabio es profesora en el Máster Universitario de Ciberseguridad (asignatura de Marco Normativo en el curso 2025/2026 y asignatura de Privacidad en el curso 2026/2027), y en el Grado en IA y Computación (asignatura de Regulación y Ética de la Inteligencia Artificial desde 2025 hasta la actualidad), así como miembro del Grupo de Investigación en Tecnologías Emergentes, Ciberseguridad y Confianza Digital.
Ha sido Delegada de Protección de Datos (años 2018-2023) y profesora de Introducción al Derecho Digital en el Grado en Gestión de la Ciberseguridad (años 2020-2022) de la Universidad Francisco de Vitoria y miembro del Grupo de Trabajo de DPDs de CRUE-Universidades Españolas. También ha sido docente en otras instituciones como la UNED o el Ilustre Colegio de la Abogacía de Madrid.
Es coautora de la "Guía sobre protección de datos personales en el ámbito universitario en tiempos del COVID-19". Publica tribunas especializadas en protección de datos personales en medios como La Ley Privacidad y El Confidencial y ha presentado diversas comunicaciones en Congresos sobre protección de datos personales e inteligencia artificial.
Licenciada en Derecho por la Universidad Complutense de Madrid, certificada como Delegada de Protección de Datos conforme al esquema de la AEPD. Actualmente es Consultora de Gestión en la Oficina de Protección de Datos de la Agencia para la Administración Digital de la Comunidad de Madrid (Madrid Digital).
En la Universidad Alfonso X el Sabio es profesora en el Máster Universitario de Ciberseguridad (asignatura de Marco Normativo en el curso 2025/2026 y asignatura de Privacidad en el curso 2026/2027), y en el Grado en IA y Computación (asignatura de Regulación y Ética de la Inteligencia Artificial desde 2025 hasta la actualidad), así como miembro del Grupo de Investigación en Tecnologías Emergentes, Ciberseguridad y Confianza Digital.
Ha sido Delegada de Protección de Datos (años 2018-2023) y profesora de Introducción al Derecho Digital en el Grado en Gestión de la Ciberseguridad (años 2020-2022) de la Universidad Francisco de Vitoria y miembro del Grupo de Trabajo de DPDs de CRUE-Universidades Españolas. También ha sido docente en otras instituciones como la UNED o el Ilustre Colegio de la Abogacía de Madrid.
Es coautora de la "Guía sobre protección de datos personales en el ámbito universitario en tiempos del COVID-19". Publica tribunas especializadas en protección de datos personales en medios como La Ley Privacidad y El Confidencial y ha presentado diversas comunicaciones en Congresos sobre protección de datos personales e inteligencia artificial.
Objetivos
Conocer las bases de las leyes y regulaciones que afectan a la ciberseguridad
Requisitos previos
No hay
Competencias
Comprender el contexto de la ciberseguridad para el negocio de una empresa con el objetivo de diseñar la estructura organizativa, las políticas y los planes de ciberseguridad adecuados a las necesidades y requerimientos de la dirección de la empresa.
Aplicar las metodologías y herramientas de análisis y evaluación de riesgos de ciberseguridad para elaborar los planes de gestión adecuados al perfil de riesgo de una organización.
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Analizar las normas, regulaciones y estándares aplicables en el ámbito de la ciberseguridad, asegurando y demostrando su cumplimiento en una organización.
Resultados de aprendizaje
RA6. Conoce las distintas regulaciones aplicables a su organización en el ámbito de la ciberseguridad y es capaz de definir e implantar una estrategia para implementar y asegurar su cumplimiento.
RA7. Conoce y aplica los principios específicos de privacidad dentro de su organización, y el impacto en los distintos sistemas de información, aplicando las medidas y/o controles correspondientes para su cumplimiento, así como estableciendo los procesos que garanticen que ese cumplimiento se mantiene en el tiempo.
RA8. Analiza las distintas actividades de auditoría dentro de un marco normativo y jurídico, diferenciando el alcance para cada uno y los sistemas y grupos responsables. Apoyándose en marcos tanto externos como internos a la compañía y sector.
Descripción de los contenidos
Estructura general del marco regulatorio aplicable a una organización
Tipologías de regulaciones relativas a la gestión de la ciberseguridad en las organizaciones
Obligaciones de ciberseguridad impuestas por regulaciones
Métodos para asegurar el cumplimiento de las regulaciones de ciberseguridad
Modos de demostrar el cumplimiento de las regulaciones de ciberseguridad
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Licenciada en Derecho por la Universidad Complutense de Madrid, certificada como Delegada de Protección de Datos conforme al esquema de la AEPD. Actualmente es Consultora de Gestión en la Oficina de Protección de Datos de la Agencia para la Administración Digital de la Comunidad de Madrid (Madrid Digital).
En la Universidad Alfonso X el Sabio es profesora en el Máster Universitario de Ciberseguridad (asignatura de Marco Normativo en el curso 2025/2026 y asignatura de Privacidad en el curso 2026/2027), y en el Grado en IA y Computación (asignatura de Regulación y Ética de la Inteligencia Artificial desde 2025 hasta la actualidad), así como miembro del Grupo de Investigación en Tecnologías Emergentes, Ciberseguridad y Confianza Digital.
Ha sido Delegada de Protección de Datos (años 2018-2023) y profesora de Introducción al Derecho Digital en el Grado en Gestión de la Ciberseguridad (años 2020-2022) de la Universidad Francisco de Vitoria y miembro del Grupo de Trabajo de DPDs de CRUE-Universidades Españolas. También ha sido docente en otras instituciones como la UNED o el Ilustre Colegio de la Abogacía de Madrid.
Es coautora de la "Guía sobre protección de datos personales en el ámbito universitario en tiempos del COVID-19". Publica tribunas especializadas en protección de datos personales en medios como La Ley Privacidad y El Confidencial y ha presentado diversas comunicaciones en Congresos sobre protección de datos personales e inteligencia artificial.
Objetivos
Conocer el concepto de privacidad, su relación con la ciberseguridad y las leyes y regulaciones aplicables
Requisitos previos
No hay
Competencias
Comprender el contexto de la ciberseguridad para el negocio de una empresa con el objetivo de diseñar la estructura organizativa, las políticas y los planes de ciberseguridad adecuados a las necesidades y requerimientos de la dirección de la empresa.
Aplicar las metodologías y herramientas de análisis y evaluación de riesgos de ciberseguridad para elaborar los planes de gestión adecuados al perfil de riesgo de una organización.
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Analizar las normas, regulaciones y estándares aplicables en el ámbito de la ciberseguridad, asegurando y demostrando su cumplimiento en una organización.
Resultados de aprendizaje
RA6. Conoce las distintas regulaciones aplicables a su organización en el ámbito de la ciberseguridad y es capaz de definir e implantar una estrategia para implementar y asegurar su cumplimiento.
RA7. Conoce y aplica los principios específicos de privacidad dentro de su organización, y el impacto en los distintos sistemas de información, aplicando las medidas y/o controles correspondientes para su cumplimiento, así como estableciendo los procesos que garanticen que ese cumplimiento se mantiene en el tiempo.
RA8. Analiza las distintas actividades de auditoría dentro de un marco normativo y jurídico, diferenciando el alcance para cada uno y los sistemas y grupos responsables. Apoyándose en marcos tanto externos como internos a la compañía y sector.
Descripción de los contenidos
Normativas orientadas a asegurar la protección de la información relativa a personas
Cumplimiento de las normativas de privacidad en entornos internacionales
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
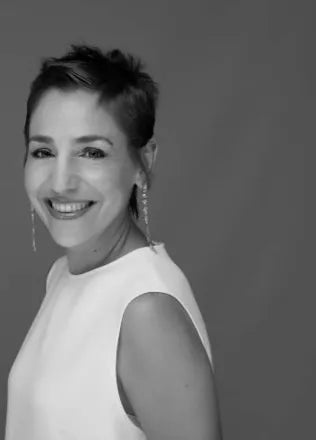
Licenciada en Derecho por la Universidad Cardenal Herrera-CEU y Executive MBA por EDEM, con más de 20 años de trayectoria profesional. Actualmente es socia de SECURIZABLE, correduría de seguros y consultoría especializada en gestión de riesgos tecnológicos y ciberseguros.
En la Universidad Alfonso X el Sabio es docente del Máster Universitario de Ciberseguridad (2024-2026). También ha sido tutora y docente en la Universidad San Jorge en programas de ciberseguridad y blockchain, y en el Centro de Estudios Profesionales como coautora del curso de especialización en ciberseguridad.
Ha impartido numerosas ponencias sobre ciberseguridad, gobierno del riesgo cibernético y ciberpóliza para asociaciones empresariales, universidades y colegios profesionales. Cuenta con formación en Ciberderecho, Compliance Internacional y Bootcamp en Ciberseguridad.
Objetivos
Conocer las implicaciones de ciberseguridad de las relaciones de una organización con terceras partes
Requisitos previos
No hay
Competencias
Comprender el contexto de la ciberseguridad para el negocio de una empresa con el objetivo de diseñar la estructura organizativa, las políticas y los planes de ciberseguridad adecuados a las necesidades y requerimientos de la dirección de la empresa.
Aplicar las metodologías y herramientas de análisis y evaluación de riesgos de ciberseguridad para elaborar los planes de gestión adecuados al perfil de riesgo de una organización.
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Analizar las relaciones de ciberseguridad que se establecen en las relaciones entre proveedores y clientes, y diseñar un modelo de ciberseguridad adecuado en ese contexto.
Analizar las normas, regulaciones y estándares aplicables en el ámbito de la ciberseguridad, asegurando y demostrando su cumplimiento en una organización.
Resultados de aprendizaje
RA9. Implementa en la organización los distintos controles tecnológicos o procesos específicos en la gestión de activos, riesgo tecnológico e implicaciones sobre riesgos intrínsecos o extrínsecos o heredados en la organización, desarrollando e implantando los procesos correspondientes para asegurar el ciclo de vida completo en la gestión de riesgos de ciberseguridad.
RA10. Define e implementa un modelo de control específico para mantener los riesgos derivados de las relaciones con terceros dentro de los márgenes de riesgo tolerables para la organización.
Descripción de los contenidos
Seguridad en el proceso de contratación
Certificaciones de seguridad
Ratings de ciberseguridad
Supervisión de seguridad en terceros
Servicios de seguridad gestionada (MSS)
Caso práctico: guía de relación con proveedores
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Ingeniera informática y Máster en Ciberseguridad, con más de 12 años de experiencia internacional en banca, pagos e insurtech. Actualmente es Cybersecurity Manager con funciones de CISO en Atradius SA.
En la Universidad Alfonso X el Sabio es profesora desde septiembre de 2025 en el Máster en Ciberseguridad, impartiendo la asignatura Seguridad en Entornos Tecnológicos, diseñando contenidos y supervisando trabajos fin de máster.
Ha trabajado en Clavius Systems en SecDevOps e ingeniería de observabilidad, y en desarrollo de software seguro. Está certificada en ISO 27001, NIST, GDPR y DORA. Es fundadora de Rails Girls Venezuela y activista en iniciativas de diversidad en tecnología. Ha recibido reconocimientos por mitigar 186 vulnerabilidades en sistemas legacy.
Ingeniera informática y Máster en Ciberseguridad, con más de 12 años de experiencia internacional en banca, pagos e insurtech. Actualmente es Cybersecurity Manager con funciones de CISO en Atradius SA.
En la Universidad Alfonso X el Sabio es profesora desde septiembre de 2025 en el Máster en Ciberseguridad, impartiendo la asignatura Seguridad en Entornos Tecnológicos, diseñando contenidos y supervisando trabajos fin de máster.
Ha trabajado en Clavius Systems en SecDevOps e ingeniería de observabilidad, y en desarrollo de software seguro. Está certificada en ISO 27001, NIST, GDPR y DORA. Es fundadora de Rails Girls Venezuela y activista en iniciativas de diversidad en tecnología. Ha recibido reconocimientos por mitigar 186 vulnerabilidades en sistemas legacy.
Objetivos
Conocer las implicaciones de seguridad que se deben considerar en los procesos de gestión de tecnología
Requisitos previos
No hay
Competencias
Comprender el contexto de la ciberseguridad para el negocio de una empresa con el objetivo de diseñar la estructura organizativa, las políticas y los planes de ciberseguridad adecuados a las necesidades y requerimientos de la dirección de la empresa.
Aplicar las metodologías y herramientas de análisis y evaluación de riesgos de ciberseguridad para elaborar los planes de gestión adecuados al perfil de riesgo de una organización.
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Evaluar procesos de desarrollo de software identificando oportunidades de mejora en cuanto a la aplicación de los principios de programación segura, así como identificando las debilidades de ciberseguridad presentes en el código ejecutable.
Resultados de aprendizaje
RA4. Utiliza las técnicas de análisis sobre los riesgos de ciberseguridad que pueden afectar a la organización, identificando la situación actual y analizando el gap existente entre ésta y la situación deseada, siendo capaz de organizar los distintos planes de acción a llevar a cabo para cubrir el diferencial.
RA5. Profundiza sobre los principios de gestión del ciclo de vida de los distintos activos, incluyendo sistemas y desarrollos, pudiendo desarrollar una estrategia óptima de protección de los activos y técnicas para asegurar el uso de controles de seguridad adecuados de acuerdo con los distintos escenarios.
Descripción de los contenidos
Funciones de ciberseguridad que deben considerarse en los procesos operativos de construcción y adquisición de software
Funciones de ciberseguridad que deben considerarse en los procesos de operación de las tecnologías de información y comunicaciones
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Oficial del Ejército Argentino. Ingeniero en Informática. MBA. Doctor en Ingeniería Informática.
Director de la empresa "DarFe Learning & Consulting S.L."
Autor de los libros:Seguridad por NivelesSeguridad en RedesCiberseguridad, una estrategia Informático/MilitarManual de la ResilienciaAprendiendo Ciberseguridad paso a paso (Volumen 1)Aprendiendo Ciberseguridad paso a paso (Volumen 2)Ciberseguridad e IA
Objetivos
Conocer las líneas generales básicas que definen el diseño de la ciberseguridad de una organización
Requisitos previos
Introducción a las tecnologías de información
Introducción a las redes de comunicaciones
Competencias
Analizar las técnicas de diseño de una red segura, así como su monitorización para la detección, investigación y respuesta ante ataques de ciberseguridad.
Analizar las características de ciberseguridad propios de los sistemas operativos modernos para el diseño de un sistema de seguridad adecuado a los requerimientos de funcionalidad y protección de la información.
Resultados de aprendizaje
RA11. Identifica las distintas tecnologías de seguridad, y los principios de diseño y construcción de arquitecturas de seguridad con el objetivo que habiliten los distintos mecanismos de protección en los procesos de negocio o tecnológicos de la organización, siguiendo principios utilizados en el mercado o desarrollando los propios en función del negocio.
RA12. Comprende e implementa una estrategia adecuada de protección de las redes de comunicaciones en función de la arquitectura disponible, identificando claramente el papel de cada tecnología de protección utilizada en los casos concretos cara a obtener una protección coherente con la necesidad del negocio.
Descripción de los contenidos
Elementos a considerar en la definición de la estrategia y las líneas generales de ciberseguridad
Arquitecturas estándar de ciberseguridad, con sus características, ventajas y desventajas
Definición de una estrategia de ciberseguridad basada en arquitecturas
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Wiley. 2021.
2.- Various authors
The Cyber Security Body Of Knowledge, version 1.1
cybok.org. 2021.
SM141710
Control de acceso a la información: criptografía y Gestión de Identidades, Credenciales y Accesos (GICA)
OB
3
Control de acceso a la información: criptografía y Gestión de Identidades, Credenciales y Accesos (GICA)
Doctor en Matemáticas y Estadística por la Universidad de Oviedo (Cum Laude, 2024), Máster en Matemáticas por la Universidad de Bonn (Alemania) y graduado en Matemáticas por la Universidad Sergio Arboleda (Colombia). Actualmente es Profesor Ayudante Doctor en la Universidad de Oviedo.
En la Universidad Alfonso X el Sabio es profesor desde diciembre de 2024 en el Máster Universitario Online en Ciberseguridad, donde aplica sus conocimientos de computación cuántica a la ciberseguridad.
Ha publicado artículos en revistas como Quantum Information Processing sobre algoritmos cuánticos para estructuras algebraicas y criptografía. Ha sido investigador postdoctoral en álgebra computacional y optimización cuántica, y ha participado en congresos internacionales en España, Colombia y Portugal. Su investigación combina matemáticas, ciberseguridad y computación cuántica.
Objetivos
Conocer los mecanismos empleados para el control de acceso a la información
Requisitos previos
Introducción a las tecnologías de información
Introducción a las redes de comunicaciones
Competencias
Analizar las técnicas de diseño de una red segura, así como su monitorización para la detección, investigación y respuesta ante ataques de ciberseguridad.
Analizar las características de ciberseguridad propios de los sistemas operativos modernos para el diseño de un sistema de seguridad adecuado a los requerimientos de funcionalidad y protección de la información.
Analizar los criptosistemas y algoritmos criptográficos de uso habitual en la industria, seleccionando y utilizando correctamente los más adecuados a cada circunstancia.
Resultados de aprendizaje
RA13. Profundiza en los elementos de seguridad específicos en los distintos sistemas operativos y bases de datos para acompañar la estrategia global de seguridad en la arquitectura, asegurando complementar los principios establecidos por las distintas políticas y normativas desarrolladas.
RA14. Profundiza en los distintos mecanismos criptográficos y las técnicas a utilizar en los distintos escenarios en función del caso de uso a cubrir para garantizar la confidencialidad de la información.
RA15. Entiende los principios y técnicas en la gestión de identidades y accesos cara a acompañar la estrategia global de ciberseguridad y del negocio de la organización.
Descripción de los contenidos
Mecanismos disponibles para controlar el acceso a los activos de información.
Sistemas y procesos de criptografía.
Procesos y tecnologías para la identificación y autenticación de usuarios.
Procesos y tecnologías para la autorización de acceso de usuarios a información y sus sistemas de procesamiento.
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Juan José Sánchez Peña es Doctor en Informática por la Universidad de Alcalá con mención Cum Laude. Realizó un máster en Ciberseguridad, obteniendo Matrícula de Honor en su TFM.
Especialista en ciberseguridad, seguridad de la información y protección de datos, con una trayectoria profesional que integra experiencia ejecutiva, técnica y académica. Desde 2018 desempeño el cargo de responsable de ciberseguridad y DPD en Movistar+, donde lidera la definición, implantación y evaluación de la estrategia de ciberseguridad alineada con los objetivos de negocio.
Anteriormente, desarrolló durante más de quince años funciones de ingeniería de proyectos en la misma organización, tras una etapa inicial como analista/programador e ingeniero de proyectos en el sector tecnológico y de telecomunicaciones. En el ámbito universitario, ha ejercido como profesor asociado y consultor en diferentes Universidades y desde 2024, es responsable académico del máster en ciberseguridad de la Universidad Alfonso X el Sabio.
Su perfil académico y profesional refleja una sólida combinación de conocimiento aplicado, capacidad de liderazgo y vocación docente, con especial atención a la gobernanza de la ciberseguridad y al cumplimiento normativo en entornos digitales complejos.
Objetivos
Disponer del conocimiento sobre redes de comunicaciones necesario para la comprensión y aprovechamiento de los contenidos propios de la titulación.
Requisitos previos
No hay
Competencias
Conocer e identificar los distintos elementos que componen un sistema de redes y comunicaciones, así como su funcionamiento.
Conocer la utilidad y el funcionamiento de los sistemas operativos actuales.
Esquematizar los principios de la arquitectura de los computadores, razonando el funcionamiento de cada uno de los elementos que la componen.
Resultados de aprendizaje
Conoce la estructura y el funcionamiento de los sistemas operativos modernos.
Conoce los diferentes elementos que componen la arquitectura de los computadores.
Profundiza en los diferentes elementos y tecnologías empleados en las redes de comunicaciones.
Descripción de los contenidos
Conceptos generales de comunicaciones:
- Redes WAN y LAN
- Características de una red: Ancho de banda, capacidad y latencia
- Redes de conmutación de circuitos y de conmutación de paquetes
- Protocolos orientados a mensaje y a conexión
- Topologías de red
- Pila de protocolos OSI
- Pila de protocolos TCP/IP
Nivel físico:
- Medios de transmisión de señal: tecnologías de red cableadas e inalámbricas
Nivel de enlace:
- Protocolos de nivel de enlace: Ethernet, 802.11, PPP, HDLC
- Tecnologías de nivel de enlace: hub, switch, bridge
Nivel de red:
- Protocolos de nivel de red: IP, ICMP, protocolos de enrutamiento
- Direccionamiento: MAC, IP, ARP y RARP
- IPv4 vs IPv6
- NAT
- Tecnologías de nivel de red: routers, firewalls
Nivel de transporte:
- Protocolos de nivel de transporte: TCP, UDP
- Funciones de TCP como protocolo orientado a conexión
Nivel de aplicación:
- Protocolos de nivel de aplicación sobre TCP: FTP, HTTP, HTTPS, POP, SMTP, SSH
- Protocolos de nivel de aplicación sobre UDP: NTP, DNS. SNMP
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Juan José Sánchez Peña es Doctor en Informática por la Universidad de Alcalá con mención Cum Laude. Realizó un máster en Ciberseguridad, obteniendo Matrícula de Honor en su TFM.
Especialista en ciberseguridad, seguridad de la información y protección de datos, con una trayectoria profesional que integra experiencia ejecutiva, técnica y académica. Desde 2018 desempeño el cargo de responsable de ciberseguridad y DPD en Movistar+, donde lidera la definición, implantación y evaluación de la estrategia de ciberseguridad alineada con los objetivos de negocio.
Anteriormente, desarrolló durante más de quince años funciones de ingeniería de proyectos en la misma organización, tras una etapa inicial como analista/programador e ingeniero de proyectos en el sector tecnológico y de telecomunicaciones. En el ámbito universitario, ha ejercido como profesor asociado y consultor en diferentes Universidades y desde 2024, es responsable académico del máster en ciberseguridad de la Universidad Alfonso X el Sabio.
Su perfil académico y profesional refleja una sólida combinación de conocimiento aplicado, capacidad de liderazgo y vocación docente, con especial atención a la gobernanza de la ciberseguridad y al cumplimiento normativo en entornos digitales complejos.
Objetivos
Disponer de los conocimientos básicos sobre los sistemas de información necesarios para la comprensión y aprovechamiento de los contenidos propios de la titulación.
Requisitos previos
No hay
Competencias
Conocer e identificar los distintos elementos que componen un sistema de redes y comunicaciones, así como su funcionamiento.
Conocer la utilidad y el funcionamiento de los sistemas operativos actuales.
Esquematizar los principios de la arquitectura de los computadores, razonando el funcionamiento de cada uno de los elementos que la componen.
Resultados de aprendizaje
Conoce la estructura y el funcionamiento de los sistemas operativos modernos.
Conoce los diferentes elementos que componen la arquitectura de los computadores.
Profundiza en los diferentes elementos y tecnologías empleados en las redes de comunicaciones.
Descripción de los contenidos
Elementos de la arquitectura de computadores: procesador, memoria, bus, periféricos.
Funciones del sistema operativo.
Estructura del sistema operativo.
Panorama actual de los sistemas operativos:
- Sistemas operativos de servidor
- Sistemas operativos de cliente
- Sistemas operativos para sistemas empotrados
Microsoft Windows:
- Ediciones de Windows
- Estructura general del sistema operativo Windows
- Principales herramientas de configuración de Windows
- Lenguaje de scripting PowerShell
Linux:
- Distribuciones de Linux
- Estructura general del sistema operativo Linux
- Principales herramientas de configuración de Linux
- Lenguajes de Shell Script
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Doctor en Tecnologías de la Información y las Comunicaciones por la Universidad Rey Juan Carlos (2024) y actualmente es Profesor Ayudante Doctor en la misma universidad. Es Máster en Investigación en Inteligencia Artificial y Doble Grado en Ingeniería Informática y de Computadores.
Su investigación se centra en metaheurísticas, optimización en grafos, problemas de influencia en redes sociales y ciberseguridad. Ha publicado en European Journal of Operational Research, Knowledge-Based Systems y Expert Systems with Applications, con un índice H de 7 (Google Scholar). Ha dirigido numerosos TFG y TFM, y ha participado en proyectos de I+D+i sobre ciberseguridad y optimización. Ha sido investigador predoctoral y postdoctoral en la URJC, y ha realizado estancias en la Universidad de Amberes (Bélgica). Ha recibido el Premio Extraordinario de Doctorado y el primer premio en concurso de optimización MAEB.
Objetivos
Conocer la estrategia y las medidas de seguridad a aplicar a los sistemas desplegados en los diferentes tipos de nube.
Requisitos previos
Introducción a las tecnologías de información
Introducción a las redes de comunicaciones
Competencias
Analizar las técnicas de diseño de una red segura, así como su monitorización para la detección, investigación y respuesta ante ataques de ciberseguridad.
Analizar las características de ciberseguridad propios de los sistemas operativos modernos para el diseño de un sistema de seguridad adecuado a los requerimientos de funcionalidad y protección de la información.
Resultados de aprendizaje
RA16. Desarrolla y extiende los distintos mecanismos específicos en los entornos en la nube públicos, privados e híbridos de acuerdo con la estrategia tecnológica, profundizando en los distintos mecanismos para habilitar la convivencia con entornos tradicionales haciendo uso de las tecnologías disponibles, o servicios gestionados que habiliten la protección en dichos entornos.
RA17. Analiza los nuevos modelos tecnológicos con el objetivo de incluir en la estrategia global de ciberseguridad la mitigación de nuevos riesgos que puedan existir, haciendo uso de estándares y marcos actuales de protección en base a tecnologías específicas y los procesos adecuados para la finalidad de cada elemento.
Descripción de los contenidos
Clasificación de los diferentes tipos de prestación de servicios en la nube y sus implicaciones para la ciberseguridad
Aplicación de los principios de ciberseguridad en los entornos tecnológicos en la nube
Tecnologías específicas para la protección de los entornos en la nube
Asignación de responsabilidades de ciberseguridad en la prestación de servicios en la nube
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Ingeniero Técnico en Informática de Gestión y Máster en Ingeniería Informática por la Universidad de Burgos, con estancias en la Università Ca' Foscari di Venezia. Cuenta con las certificaciones OSCP, GMOB, CISA y CEH.
En la Universidad Alfonso X el Sabio es profesor desde febrero de 2025, impartiendo la asignatura de "Hacking Ético" en el máster online de ciberseguridad. También ha sido profesor adjunto en la Universidad Carlos III de Madrid en el Máster en Ciberseguridad.
Actualmente es miembro del RedTeam de Telefónica España, realizando pentesting, auditorías y revisiones de código. Ha recibido los Premios Extraordinarios Fin de Carrera en Ingeniería Técnica y en el Máster en Informática. Ha publicado "Advanced Encryption Attacks".
Objetivos
Conocer los procesos y herramientas utilizados para la búsqueda de debilidades en sistemas de información que puedan ser aprovechadas por un atacante.
Requisitos previos
Introducción a las tecnologías de información
Introducción a las redes de comunicaciones
Competencias
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Diseñar los métodos, prácticas y tecnologías de auditoría forense de ciberseguridad, asegurando el cumplimiento de la normativa aplicable.
Valorar las técnicas empleadas para la ejecución de ciberataques para el análisis y diseño de las medidas de seguridad capaces de detenerlos.
Resultados de aprendizaje
RA18. Explora y comprende las distintas técnicas utilizadas para realizar auditorías tecnológicas siguiendo los distintos marcos actuales de riesgos para estos ámbitos concretos, entendiendo las distintas amenazas y su análisis técnico de cara a tomar las decisiones adecuadas dentro de la organización para mitigar las distintas amenazas e identificar los actores involucrados.
RA19. Define e implementa el conjunto de metodologías, procesos y tecnologías necesarios para la identificación y análisis de anomalías que pueden señalar la existencia de un ciberincidente, así como la respuesta, investigación y recuperación subsiguiente en caso de que se confirme un compromiso.
Descripción de los contenidos
Estrategias de ciberataque
Técnicas, tácticas y procedimientos de aplicación en las distintas fases de un ciberataque
Estrategias de gestión de equipos de hacking ético
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Isabel Sánchez Sánchez es MBA y actualmente cursa un Doctorado en Riesgo Climático y Finanzas Sostenibles en ICADE. Es Responsable de Riesgos No Financieros y BCM en Volkswagen Bank, con amplia experiencia en gestión de riesgos operacionales, outsourcing, ESG y continuidad de negocio.
En el ámbito académico es Directora del Bachelor en ADE en la Universidad Carlemany, Directora del Executive MBA Internacional en OBS Business School, profesora asociada en ICEA y ponente en ESADE, TEDx y múltiples entidades. También ha sido profesora en la Universidad Alfonso X el Sabio.
Anteriormente trabajó en Banco Santander y Banco Popular en control de riesgos y cumplimiento, y como consultora senior en KPMG. Especialista en marco de apetito al riesgo, ICAAP, ILAAP y normativa EBA. Maneja inglés y francés a nivel alto.
Objetivos
Aplicar los conocimientos adquiridos durante el máster en un entorno laboral real
Requisitos previos
Superación del 50% de los contenidos del máster
Competencias
Aplicar los conocimientos de ciberseguridad adquiridos en un entorno empresarial real.
Resultados de aprendizaje
RA20. Aplica e integra los conocimientos y habilidades adquiridas en el máster, en el ámbito de una actividad empresarial.
Descripción de los contenidos
Aplicar los conceptos aprendidos en el título en un entorno real. Los estudiantes se incorporarán a un equipo real de trabajo relacionado con la ciberseguridad y tendrá la oportunidad de aplicar sus conocimientos en ese entorno real.
Actividades formativas
AV1 Clase virtual
AV4 Trabajo autónomo
AV5 Tutoría virtual
AV9 Prácticas externas
Sistema y criterios de evaluación
SE5 Informe del tutor de prácticas externas
SE6 Informe del tutor académico de las prácticas externas
Doctor en Tecnologías de la Información y las Comunicaciones por la Universidad Rey Juan Carlos (2023, Sobresaliente 10) y actualmente es Profesor Ayudante Doctor en la URJC. Es Máster en Seguridad de las TIC y Doble Grado en Ingeniería Informática e Ingeniería del Software.
Imparte docencia en el Grado en Ingeniería de la Ciberseguridad en asignaturas como Desarrollo Web Seguro, Malware y Amenazas Dirigidas, Pentesting, Protección de Infraestructuras Críticas y Técnicas de Hacking. Su investigación se centra en generación automática de metaheurísticas, optimización combinatoria y ciberseguridad. Ha publicado en Evolutionary Computation, European Journal of Operational Research y Computers & Industrial Engineering, y ha desarrollado el framework MORK para generación automática de algoritmos. Ha realizado estancias de investigación en la University of Manchester (Reino Unido) y la Université Libre de Bruxelles (Bélgica).
Objetivos
Conocer los procedimientos empleados por una organización para detectar ciberataques y responder para su defensa.
Requisitos previos
Introducción a las tecnologías de información
Introducción a las redes de comunicaciones
Competencias
Diseñar un centro de operaciones de ciberseguridad, con las capacidades necesarias para la prevención, la detección y la respuesta ante incidentes de ciberseguridad.
Diseñar los métodos, prácticas y tecnologías de auditoría forense de ciberseguridad, asegurando el cumplimiento de la normativa aplicable.
Valorar las técnicas empleadas para la ejecución de ciberataques para el análisis y diseño de las medidas de seguridad capaces de detenerlos.
Resultados de aprendizaje
RA18. Explora y comprende las distintas técnicas utilizadas para realizar auditorías tecnológicas siguiendo los distintos marcos actuales de riesgos para estos ámbitos concretos, entendiendo las distintas amenazas y su análisis técnico de cara a tomar las decisiones adecuadas dentro de la organización para mitigar las distintas amenazas e identificar los actores involucrados.
RA19. Define e implementa el conjunto de metodologías, procesos y tecnologías necesarios para la identificación y análisis de anomalías que pueden señalar la existencia de un ciberincidente, así como la respuesta, investigación y recuperación subsiguiente en caso de que se confirme un compromiso.
Descripción de los contenidos
Procesos y mecanismos necesarios para detectar y analizar anomalías que puedan indicar la existencia de un ciberincidente
Métodos de respuesta disponibles para minimizar el impacto de un ciberincidente para a organización.
Organización de la respuesta ante un incidente
Organismos de coordinación y ayuda para la respuesta ante incidentes
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Doctorando en Ingeniería Informática en la Universidad de Salamanca (tesis sobre redes inteligentes para distribución cuántica de claves) y Máster en Ciberseguridad por UNIR.
En la Universidad Alfonso X el Sabio es profesor desde marzo de 2025 (UAX Business & Tech), impartiendo asignaturas de Seguridad en Redes, Análisis de Riesgos, Infraestructura y Servicios Cloud y Criptografía y Ciberseguridad. También es profesor adjunto en la Universidad de Valladolid desde 2020, donde enseña Sistemas Operativos, Sistemas Distribuidos y Arquitectura de Redes.
Profesionalmente trabaja como DevOps Engineering en Mobile Lean, con experiencia en despliegues cloud (AWS), automatización con Ansible y Jenkins, y monitorización. Ha trabajado previamente en Divisa IT, Tuenti y Telefónica en plataformas de IPTV y soporte.
Objetivos
Conocer la estrategia y las medidas de seguridad para la protección de la red de comunicaciones de una organización.
Requisitos previos
Introducción a las tecnologías de información
Introducción a las redes de comunicaciones
Competencias
Analizar las técnicas de diseño de una red segura, así como su monitorización para la detección, investigación y respuesta ante ataques de ciberseguridad.
Analizar las características de ciberseguridad propios de los sistemas operativos modernos para el diseño de un sistema de seguridad adecuado a los requerimientos de funcionalidad y protección de la información.
Resultados de aprendizaje
RA11. Identifica las distintas tecnologías de seguridad, y los principios de diseño y construcción de arquitecturas de seguridad con el objetivo que habiliten los distintos mecanismos de protección en los procesos de negocio o tecnológicos de la organización, siguiendo principios utilizados en el mercado o desarrollando los propios en función del negocio.
RA12. Comprende e implementa una estrategia adecuada de protección de las redes de comunicaciones en función de la arquitectura disponible, identificando claramente el papel de cada tecnología de protección utilizada en los casos concretos cara a obtener una protección coherente con la necesidad del negocio.
Descripción de los contenidos
Amenazas de seguridad en el entorno de rede de una organización
Arquitecturas de red para la ciberseguridad
Despliegue de medidas de seguridad en el entorno de red
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Wiley. 2021.
2.- Various authors
The Cyber Security Body Of Knowledge, version 1.1
cybok.org. 2021.
SM141715
Seguridad en sistemas inalámbricos, celulares, OT e IoT.
OB
3
Seguridad en sistemas inalámbricos, celulares, OT e IoT.
Ingeniera Superior de Telecomunicación (Universidad Ramón Llull) e Ingeniera Técnica de Telecomunicación (CEU). Actualmente es Responsable de Operaciones en la Dirección de Tecnologías y Seguridad de la Información del Colegio Oficial de Farmacéuticos de Madrid.
En la Universidad Alfonso X el Sabio es profesora desde 2015 en el Máster en Ciberseguridad, impartiendo la asignatura de Seguridad en sistemas inalámbricos, celulares, OT e IoT, y dirigiendo proyectos Fin de Máster.
Ha trabajado en Amper en la implantación de servicios de Intelligent Network para Telefónica Móviles, y en Landata Ingeniería en gestión de proyectos. Es autora de cuatro publicaciones sobre sistemas operativos, bases de datos y programación. Cuenta con formación en ITIL, gestión de seguridad de la información y Project Management.
Objetivos
Conocer la estrategia y las medidas de seguridad para la protección de los sistemas de información domésticos e industriales
Requisitos previos
Introducción a las tecnologías de información
Introducción a las redes de comunicaciones
Competencias
Analizar las técnicas de diseño de una red segura, así como su monitorización para la detección, investigación y respuesta ante ataques de ciberseguridad.
Analizar las características de ciberseguridad propios de los sistemas operativos modernos para el diseño de un sistema de seguridad adecuado a los requerimientos de funcionalidad y protección de la información.
Resultados de aprendizaje
RA16. Desarrolla y extiende los distintos mecanismos específicos en los entornos en la nube públicos, privados e híbridos de acuerdo con la estrategia tecnológica, profundizando en los distintos mecanismos para habilitar la convivencia con entornos tradicionales haciendo uso de las tecnologías disponibles, o servicios gestionados que habiliten la protección en dichos entornos.
RA17. Analiza los nuevos modelos tecnológicos con el objetivo de incluir en la estrategia global de ciberseguridad la mitigación de nuevos riesgos que puedan existir, haciendo uso de estándares y marcos actuales de protección en base a tecnologías específicas y los procesos adecuados para la finalidad de cada elemento.
Descripción de los contenidos
Implicaciones de ciberseguridad del despliegue de dispositivos de “Internet de las cosas”
Estrategias de seguridad para la protección de dispositivos de “Internet de las cosas”
Protección de dispositivos de control industrial
Seguridad en redes de comunicaciones personales y domésticas
Seguridad en redes de comunicaciones de usuarios
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Ingeniero de Telecomunicaciones. Actualmente es Director de Preventa de Sophos para España y Portugal. Cuenta con más de 20 años de experiencia profesional en ciberseguridad, que compagina con la docencia en programas ejecutivos y su participación como ponente en congresos y eventos especializados del sector,
Perfil académico: Licenciado en Informática por la Universidad Politécnica de Madrid.
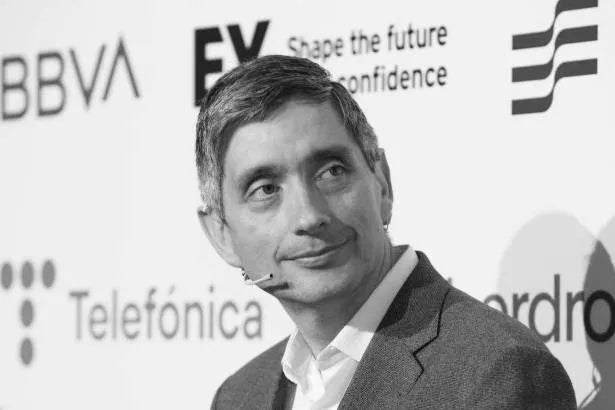
Experiencia profesional en el ámbito de la auditoría y consultoría de ciberseguridad y gestión del riesgo tecnológico:Arthur Andersen / Deloitte (4 años)KPMG (7 años)EY (2 años)BBVA (13 años)
Experiencia investigadora: Programa de doctorado en curso
Objetivos
Conocer la estrategia y las medidas de seguridad para la protección de los sistemas de procesamiento de datos
Requisitos previos
Introducción a las tecnologías de información
Introducción a las redes de comunicaciones
Competencias
Analizar las técnicas de diseño de una red segura, así como su monitorización para la detección, investigación y respuesta ante ataques de ciberseguridad.
Analizar las características de ciberseguridad propios de los sistemas operativos modernos para el diseño de un sistema de seguridad adecuado a los requerimientos de funcionalidad y protección de la información.
Analizar los criptosistemas y algoritmos criptográficos de uso habitual en la industria, seleccionando y utilizando correctamente los más adecuados a cada circunstancia.
Resultados de aprendizaje
RA13. Profundiza en los elementos de seguridad específicos en los distintos sistemas operativos y bases de datos para acompañar la estrategia global de seguridad en la arquitectura, asegurando complementar los principios establecidos por las distintas políticas y normativas desarrolladas.
RA14. Profundiza en los distintos mecanismos criptográficos y las técnicas a utilizar en los distintos escenarios en función del caso de uso a cubrir para garantizar la confidencialidad de la información.
RA15. Entiende los principios y técnicas en la gestión de identidades y accesos cara a acompañar la estrategia global de ciberseguridad y del negocio de la organización.
Descripción de los contenidos
Amenazas de seguridad para los equipos de procesamiento y almacenamiento de información
Despliegue de medidas de seguridad en los equipos de procesamiento y almacenamiento de información
Actividades formativas
AV1 Clases magistrales
AV2 Seminarios virtuales
AV3 Actividades prácticas (estudio de casos, resolución de problemas, simulación, etc.)
AV4 Estudio de contenidos y documentación complementaria (Trabajo autónomo)
AV5 Tutoría virtual
AV6 Pruebas de conocimiento
Sistema y criterios de evaluación
SE1 Actividades prácticas (resolución de casos, problemas y retos, realización de proyectos, exposiciones orales, debates, etc.)
SE2 Pruebas finales de conocimiento
Bibliografía
Complementaria:
1.- Ross Anderson
Security Engineering: A Guide to Building Dependable Distributed Systems, 3rd edition
Juan José Sánchez Peña es Doctor en Informática por la Universidad de Alcalá con mención Cum Laude. Realizó un máster en Ciberseguridad, obteniendo Matrícula de Honor en su TFM.
Especialista en ciberseguridad, seguridad de la información y protección de datos, con una trayectoria profesional que integra experiencia ejecutiva, técnica y académica. Desde 2018 desempeño el cargo de responsable de ciberseguridad y DPD en Movistar+, donde lidera la definición, implantación y evaluación de la estrategia de ciberseguridad alineada con los objetivos de negocio.
Anteriormente, desarrolló durante más de quince años funciones de ingeniería de proyectos en la misma organización, tras una etapa inicial como analista/programador e ingeniero de proyectos en el sector tecnológico y de telecomunicaciones. En el ámbito universitario, ha ejercido como profesor asociado y consultor en diferentes Universidades y desde 2024, es responsable académico del máster en ciberseguridad de la Universidad Alfonso X el Sabio.
Su perfil académico y profesional refleja una sólida combinación de conocimiento aplicado, capacidad de liderazgo y vocación docente, con especial atención a la gobernanza de la ciberseguridad y al cumplimiento normativo en entornos digitales complejos.
Objetivos
Elaborar un trabajo original sobre uno de los temas tratados en el máster
Requisitos previos
Superación del resto de asignaturas del máster
Competencias
Elaborar, exponer y defender un trabajo original, síntesis de las competencias de ciberseguridad adquiridas en el título.
Resultados de aprendizaje
RA21. Documenta y expone ante un tribunal un trabajo original relativo a parte de los contenidos recibidos en las diferentes materias del curso.
Descripción de los contenidos
Elaborar un trabajo sobre un tema específico relacionado con la titulación y hacer una presentación del mismo ante un tribunal.
Actividades formativas
AV2 Seminario virtual
AV5 Tutoría virtual
AV7 Elaboración del TFM
AV8 Defensa Oral pública del TFM
Sistema y criterios de evaluación
SE 5 Memoria del TFM
SE 6 Defensa y presentación del TFM ante el Tribunal Evaluador
La principal razón por la que en UAX hay estudiantes como tú es la posibilidad de compatibilizar la vida personal, profesional y académica. Nuestro valor diferencial es una metodología sin barreras, centrada en ti y en tus ganas de aprender.
¿Cómo es nuestra metodología?
Online: desde el primer día, contarás con asesores académicos que guiarán tu formación y que siempre estarán a tu lado para que nunca te sientas solo frente a la pantalla. Además, tendrás a tu disposición una planificación de estudio y un Campus Virtual con numerosas herramientas como documentos, clases virtuales o foros que te ayudarán en tu día a día.
Flexible: podrás estudiar dónde y cuándo quieras, con libertad de horario y acceso al Campus Virtual disponible 24/7. Podrás ver tus clases virtuales en directo o diferido, y contactar con tus profesores por diversos medios y en cualquier momento del día.
La Universidad Alfonso X el Sabio: serás estudiante de una universidad de prestigio con más de 30 años de experiencia.
Exámenes online y/o presenciales: En cada convocatoria, podrás elegir entre realizar tus exámenes online, desde la comodidad de tu hogar y sin necesidad de desplazarte, o en las sedes presenciales habilitadas por UAX.
Además, contarás con la completa disponibilidad de nuestro campus en Madrid, para llevar a cabo tus gestiones, solucionar tus dudas y disfrutar de las instalaciones que este te ofrece.
Titulación oficial
Nuestra titulación es oficial, verificada por el Consejo de Universidades y con plena validez en España, así como en el Espacio Europeo de Educación Superior.
Cuenta con el reconocimiento de los Sistemas Educativos de Latinoamérica, siendo reconocidas y homologadas por los distintos Ministerios de Educación de Latinoamérica:
SENESCYT, MEN (MinEducación), SEP, Mescyt, entre otros, de manera automática.
Admisión y convalidaciones
Perfil recomendado del máster de ciberseguridad
El Máster Universitario Online en Ciberseguridad es un máster oficial, así que podrás acceder a él si tienes:
Graduados/ingenieros en Informática, Telecomunicaciones y Computación
Un título de graduado/licenciado/ingeniero de otras titulaciones de las ramas de Ingeniería y Arquitectura, Ciencias, y Ciencias Sociales y Jurídicas, con experiencia profesional demostrable de al menos 2 años en el ámbito de la tecnología de la información.
Proceso de admisión
Para iniciar el proceso deberás aportar la siguiente documentación:
CV
Copia del DNI o pasaporte.
Copia de los últimos estudios realizados asociados a las titulaciones mencionadas más arriba.
Solicitud de postgrado.
Prácticas y conexión con la empresa
Estudiando Ciberseguridad en la UAX realizarás 150h de prácticas en empresas y podrás beneficiarte de los más de 8.800 convenios de la universidad con importantes compañías tecnológicas como IBM, Microsoft, Hispasat o Telefónica entre muchas otras.
Aquellos profesionales con un año de experiencia en puestos relacionados con la ciberseguridad pueden convalidar sus prácticas.
Además, recibirás el acompañamiento personalizado de asesores profesionales, que te ayudarán a sacar el máximo partido de tu tiempo y tus estudios.
Exámenes online y acceso a Campus Hubs
La flexibilidad del online, con espacios para conectar
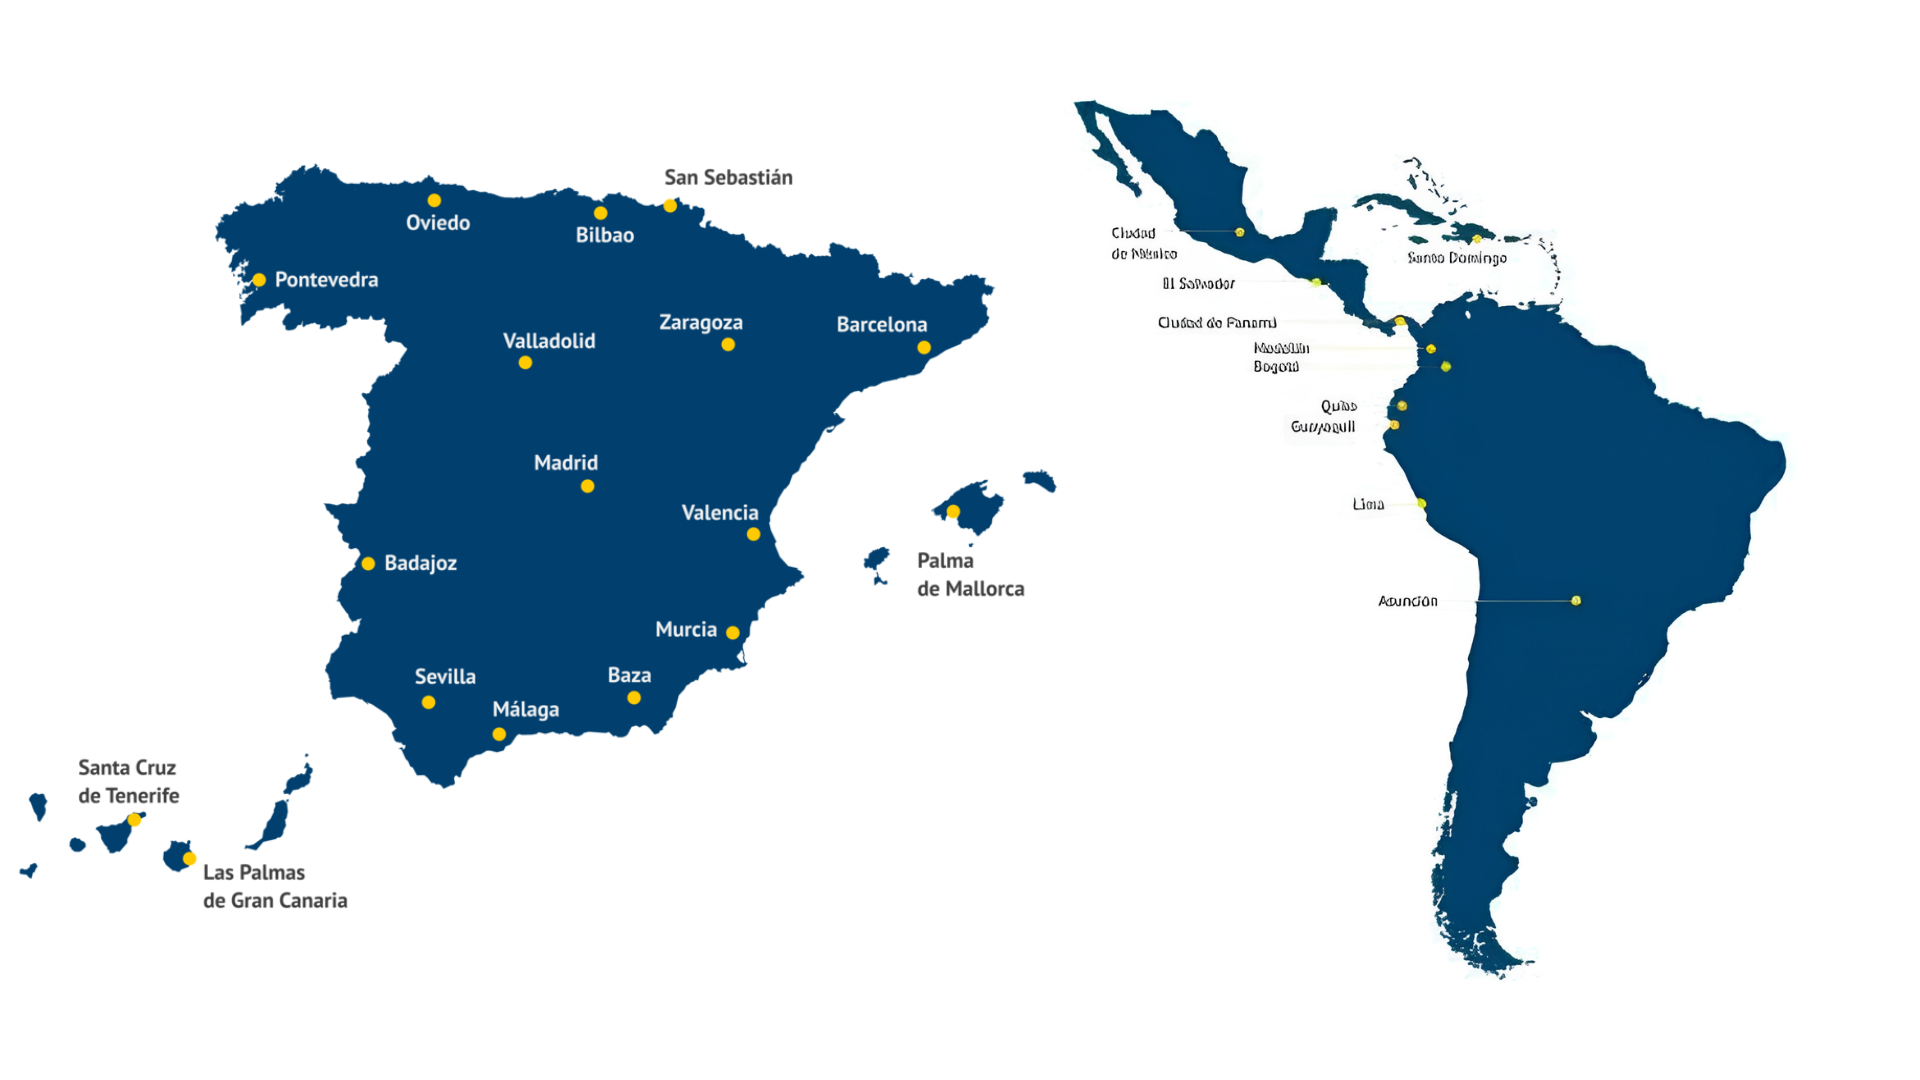
Realiza tus exámenes online desde donde estés o, si lo prefieres, de forma presencial en nuestras sedes habilitadas en España y Latinoamérica, sujetas a disponibilidad y aforo.
Además, como estudiante de UAX Online, tendrás acceso a nuestros Campus Hubs, una red de espacios físicos exclusivos donde podrás estudiar, acceder a bibliotecas, trabajar en zonas de coworking y conectar con otros estudiantes. Porque estudiar online no significa estudiar solo.
Campus Hubs disponibles en: Alcobendas, Alcorcón, Valencia San Vicente, Murcia, Barcelona, Málaga, Sevilla y Arganda.
Acceso con tu carnet de estudiante UAX, sujeto a disponibilidad y horarios de cada centro.
Empresas que colaboran en tu formación
Impulsa tu carrera en ciberseguridad con competencias en redes
Cisco CCNA 200-301: The Complete Guide to Getting Certified
Adquiere conocimeintos sobre redes, infraestructuras y protocolos de comunicación para diseñar y proteger entornos tecnológicos con esta certificación de Packt, orientada a la preparación de la certificación Cisco CCNA.
Congreso Internacional de Ciberseguridad PECIEE
Como parte destacada de nuestro Máster en Ciberseguridad, nuestros estudiantes participan en el Congreso Internacional de Ciberseguridad: Empresas, Investigación y Sociedad, una iniciativa impulsada en el marco del proyecto europeo PECIEE y desarrollada junto a INCIBE, uno de los principales organismos de referencia en ciberseguridad en España.
Una inmersión real en el ecosistema de la ciberseguridad:
Empresas líderes del sector: encuentros y mesas redondas con profesionales de organizaciones como Telefónica, BBVA, Microsoft e INCIBE, abordando los principales retos de la seguridad digital.
Investigación aplicada: acceso a las últimas tendencias en inteligencia artificial aplicada a la ciberseguridad, detección de amenazas y nuevas tecnologías de protección.
Tecnologías del futuro: descubrimiento de avances en criptografía post-cuántica, una de las áreas con mayor impacto en la seguridad de la información en los próximos años.
Referentes internacionales: participación de expertos e investigadores de prestigio internacional, como el matemático Dr. Efim Zelmanov, Medalla Fields 1994.
Esta experiencia refleja el enfoque del máster: conectar la ciberseguridad, la investigación y la empresa, acercando al estudiante a los desafíos, tecnologías y oportunidades que marcarán el futuro del sector.
Fórmate junto a un claustro compuesto por doctores, investigadores y profesionales que desarrollan su actividad en organizaciones de referencia como Telefónica, Movistar+, MAPFRE, BBVA, Volkswagen Bank o Atradius.
Juan José Sánchez Peña
Jefe de Estudios y profesor de Inteligencia de Amenazas
Responsable de Ciberseguridad y Protección de Datos en Movistar+, con más de 25 años de experiencia en ingeniería, seguridad de la información y gobierno TI. Doctor en Ingeniería Informática y profesor universitario, combina una sólida trayectoria profesional con la investigación y la docencia en ciberseguridad y ciencia de datos.
Isabel Sánchez Sánchez
Coordinadora del Máster
Especialista en gestión de riesgos, resiliencia operativa y continuidad de negocio. Actualmente lidera la gestión de Riesgo Operacional, Riesgos ESG y DORA en Volkswagen Financial Services, tras desarrollar su carrera en entidades como Banco Santander, Banco Popular y KPMG. Compagina su actividad profesional con la docencia en escuelas de negocio y universidades internacionales.
Gonzalo Martínez Ginesta
Profesor de Gobernanza de la ciberseguridad
Senior Manager de Auditoría Interna de Tecnología e IA en Telefónica, donde lidera auditorías de gobernanza de inteligencia artificial, ciberseguridad y riesgo tecnológico a nivel internacional. Doctor en Seguridad de la Información y referente en auditoría tecnológica, continuidad de negocio, fraude y cumplimiento normativo en entornos digitales complejos.
Iván García Cobo
Profesor de Seguridad en Redes de Comunicaciones
Ingeniero DevOps en mlean, especializado en automatización, despliegues e infraestructura cloud. Cuenta con experiencia en administración de sistemas Linux y plataformas de alta disponibilidad, incluyendo proyectos para Telefónica. Doctorando en Ingeniería Informática con especialización en criptografía cuántica y seguridad de la información.
Beatriz Carratalá Lleó
Profesora de Seguridad en la cadena de suministro
Socia y directora jurídica en SECURIZABLE, especializada en ciberseguridad, ciberriesgos, privacidad y cumplimiento normativo. Abogada experta en ciberderecho, con amplia experiencia en gestión de riesgos tecnológicos, seguros cibernéticos y protección de datos. Miembro del Board de Women4cyber.
Juan Manuel Matalobos
Profesor de Seguridad en sistemas operativos y bases de datos
Head of Human Risk en BBVA, donde lidera la gestión del riesgo humano en ciberseguridad. Ingeniero Informático con más de 25 años de experiencia en ciberseguridad, auditoría y gestión de riesgos, desarrollando su carrera en compañías como EY, KPMG, Deloitte y Arthur Andersen. Cuenta con certificaciones internacionales de referencia como CISSP, CISM, CISA, CRISC y GCIH.
David Herrero de la Peña
Profesor de Hacking ético
Especialista en ciberseguridad ofensiva y hacking ético. Actualmente forma parte del Red Team de Telefónica España, donde realiza pruebas de intrusión, auditorías de seguridad y revisiones de código para identificar vulnerabilidades y reforzar la seguridad de los sistemas. Cuenta con certificaciones de referencia como OSCP, CEH, CISA y GIAC GMOB.
Ana Vázquez Meco
Profesora de Seguridad en sistemas inalámbricos, celulares, OT e IoT
Ingeniera Superior de Telecomunicación responsable de Receta Electrónica dentro del Colegio oficial de Farmacéuticos de Madrid. Encargada de la ingeniería, desarrollo, seguridad y control de proyectos de servicios de especial protección dentro del área sanitaria y de las redes de comunicaciones para la dispensación sanitaria en la Comunidad de Madrid.
Miguel Hernández Cáceres
Profesor de Control de acceso a la información: criptografía y gestión de identidades, credenciales y accesos
Investigador postdoctoral especializado en criptografía postcuántica, algoritmos cuánticos y álgebra computacional. Doctor en Matemáticas y Estadística, combina su labor investigadora con la docencia universitaria, aportando experiencia en computación cuántica, ciencia de datos y ciberseguridad.
Alejandro Corletti Estrada
Profesor de Arquitecturas de ciberseguridad
Doctor en Ingeniería Informática y experto en ciberseguridad con más de 30 años de experiencia. Actualmente es CEO de DarFe Learning Consulting, donde asesora y audita en ciberseguridad a grandes empresas. Es autor de varios libros especializados, docente universitario y auditor experto de ENAC en las normas ISO 27001 e ISO 27701.
Betsabeth Torres
Profesora de Seguridad en procesos de tecnología
Ingeniera Informática y Magíster en Ciberseguridad. Actualmente es Cybersecurity Manager en Atradius, donde lidera la estrategia de ciberseguridad para varias unidades internacionales, impulsando la gobernanza, la gestión de riesgos y el cumplimiento de estándares. Cuenta con una amplia experiencia en desarrollo seguro, DevSecOps y seguridad de aplicaciones.
Alberto Sánchez Abad
Profesor de Control del riesgo de ciberseguridad
Responsable de Producción de Sistemas en Movistar Plus+, donde lidera la operación y seguridad de infraestructuras tecnológicas. Anteriormente desarrolló su carrera como ingeniero y analista de ciberseguridad en Movistar Plus+ y Línea Directa Aseguradora, con experiencia en protección de sistemas, gestión de incidencias y seguridad TI.
Raquel Sánchez Rodríguez
Profesora de Privacidad
Abogada especializada en protección de datos, derecho digital y ciberseguridad. Actualmente es consultora de gestión en la Oficina de Protección de Datos de Madrid Digital. Ha desarrollado su carrera como delegada de protección de datos, consultora GDPR y docente universitaria, con una sólida experiencia en privacidad, cumplimiento normativo y seguridad de la información.
Alberto Ruíz Rodas
Profesor de Seguridad en sistemas operativos y bases de datos
Ingeniero de Telecomunicaciones. Actualmente es Director de Preventa de Sophos para España y Portugal. Cuenta con más de 20 años de experiencia profesional en ciberseguridad, que compagina con la docencia en programas ejecutivos y su participación como ponente en congresos y eventos especializados del sector.
Mar de las Heras Muñoz
Profesora de Marco normativo
Doctora en Derecho Constitucional y especialista en nuevas tecnologías, ciberseguridad y transformación digital. Actualmente es Directora de Operaciones y Directora Jurídica de Procesia, donde lidera proyectos vinculados al gobierno de la ciberseguridad, IA e innovación en Administraciones Públicas. En 2025, fue reconocida por ABC entre los 100 directivos más destacados de pymes españolas.
Ana Gómez Blanco
Profesora de Seguridad en procesos de tecnología
Actual Cybersecurity Senior Manager en BBVA. Especializada en estrategia de ciberseguridad y gestión del riesgo tecnológico a nivel internacional, lidera iniciativas críticas para el sector financiero. Además, combina su liderazgo corporativo con una destacada labor docente como coordinadora académica universitaria.
¿Dudas? No te las guardes, pregúntanos
Necesitamos saber un poco sobre ti para poder atenderte de forma personalizada.
Todos los campos son obligatorios
Becas y Ayudas
En UAX sabemos que estudiar es una inversión, por eso, te damos facilidades para que accedas a nuestras titulaciones. Conoce algunas de nuestras becas y ayudas:
Becas de organismos oficiales: Comunidad de Madrid y Ministerio de Educación
Ayuda al estudio a la excelencia UAX
Ayuda al estudio para familiares de estudiantes UAX
Ayuda al estudio por continuidad de estudios UAX
Ayudas al estudio a deportistas de élite UAX
Planes de financiación UAX: con facilidades de pago hasta en 10 cuotas.
¿Qué requisitos necesito para acceder al Máster en Ciberseguridad?
El Máster Universitario Online en Ciberseguridad está dirigido a titulados universitarios que cumplan alguno de los siguientes requisitos:
Graduados o ingenieros en Informática, Telecomunicaciones o Computación.
Graduados o ingenieros que hayan cursado asignaturas relacionadas con las tecnologías de la información y las comunicaciones, como redes, sistemas operativos o arquitectura de computadores.
Titulados de otras áreas de Ciencias, Ciencias Sociales y Jurídicas, Ingeniería o Arquitectura que acrediten al menos 2 años de experiencia profesional en tecnologías de la información (TI).
Si tienes dudas sobre tu perfil de acceso, el equipo de admisiones de UAX podrá orientarte y evaluar tu candidatura de forma personalizada.
¿El Máster en Ciberseguridad de UAX es oficial?
Sí. El Máster Universitario en Ciberseguridad de UAX es una titulación oficial, verificada por el Consejo de Universidades y con plena validez en España y en el Espacio Europeo de Educación Superior (EEES).
Además, cuenta con reconocimiento en numerosos países de Latinoamérica, pudiendo ser reconocido u homologado por los organismos educativos correspondientes conforme a la normativa vigente de cada país. Su carácter oficial supone una ventaja diferencial frente a cursos, certificaciones o titulaciones no oficiales, tanto para el desarrollo profesional como para la proyección internacional.
¿Cuáles son las salidas profesionales del Máster de Ciberseguridad?
El Máster Universitario Online en Ciberseguridad te prepara para acceder a algunas de las posiciones más demandadas del sector, tanto en equipos técnicos como en áreas de gobierno, riesgo y cumplimiento.
Entre las principales salidas profesionales destacan:
Analista de Ciberseguridad (SOC)
Especialista en Respuesta a Incidentes
Pentester o Especialista en Hacking Ético
Arquitecto de Ciberseguridad
Consultor de Ciberseguridad
Gestor de Riesgos y Cumplimiento (GRC)
Especialista en Protección de Datos y Privacidad
Auditor de Seguridad
Director de Seguridad TIC
Gracias a su enfoque práctico y a la creciente demanda de especialistas en seguridad informática y protección de la información, el máster facilita el acceso a oportunidades profesionales en empresas de todos los sectores.
¿El Máster en Ciberseguridad de UAX es online?
Sí. El Máster en Ciberseguridad de UAX se imparte en modalidad 100% online, permitiéndote compaginar tu formación con tu actividad profesional y estudiar desde cualquier lugar.
A través de una metodología flexible, accederás a contenidos actualizados, actividades prácticas y acompañamiento docente especializado, desarrollando competencias en áreas como seguridad informática, SOC, hacking ético, ciberinteligencia, protección de datos y gestión de incidentes.
Contenidos relacionados con el Máster en Ciberseguridad
27 / 10 / 2026
¿Qué es y por qué estudiar Ciberseguridad?
20 / 10 / 2026
¿Qué asignaturas se estudian en ciberseguridad?
20 / 10 / 2026
¿Qué salidas profesionales tiene estudiar ciberseguridad?
21 / 10 / 2026
¿Cuánto cobra un experto en Ciberseguridad?
21 / 10 / 2026
¿Qué diferencia hay entre ciberseguridad y seguridad informática?
20 / 10 / 2026
Exploit en ciberseguridad: Qué es, tipos, ejemplos y cómo defenderte
30 / 09 / 2026
Ciberseguridad y Resiliencia, nuevos paradigmas de la seguridad de la información
Otras titulaciones relacionadas
Tenemos una oferta académica muy diversa, seguro que encuentras un programa que encaja contigo.
Online
Hasta 35% de ayuda al estudio antes del 30/11
Máster Universitario Online en Big Data para los Negocios
Atendemos a la demanda real de nuestros estudiantes y trabajadores, porque creemos en la mejora continua de los resultados. Por ello, siempre queremos escuchar todo aquello que quieras decirnos.
Si ya perteneces a UAX, a través del campus virtual en el apartado Atención al cliente: quejas, sugerencias y felicitaciones, introduciendo tu usuario y contraseña.
Información sobre los principales resultados del título
Puedes consultar los distintos indicadores en los siguientes enlaces: