
Table des matières
Qu'est-ce qu'un exploit et à quoi sert-il ?
Exploits « zero-day » (0-day / zero day)
Exploits sur les appareils et les services
Exploits dans les applications mobiles et Web
Exemples célèbres : EternalBlue et BlueKeep
Qu'est-ce que la protection anti-exploit ?
Prévention de l'exécution des données (DEP)
Aléatoire de la disposition de l'espace d'adressage (ASLR)
Techniques d'atténuation complémentaires
Le délit d’exploitation de vulnérabilités
Faites de la cybercriminalité votre opportunité professionnelle
Qu'est-ce qu'un exploit et à quoi sert-il ?
Un exploit est un fragment de code, un logiciel ou une technique qui exploite une vulnérabilité dans un système (application, périphérique réseau…) pour effectuer des actions non autorisées.
- Exploit à distance: il permet à l'attaquant de compromettre un système sans y avoir physiquement accès.
- Exploit local: il fonctionne à partir d'un utilisateur disposant d'un accès limité pour élever ses privilèges.
Son utilisation légitime (par exemple, lors de tests d’intrusion) contribue à améliorer la sécurité, mais entre des mains malveillantes, elle entraîne le vol de données, des interruptions de service et, en fin de compte, des préjudices économiques et une atteinte à la réputation.
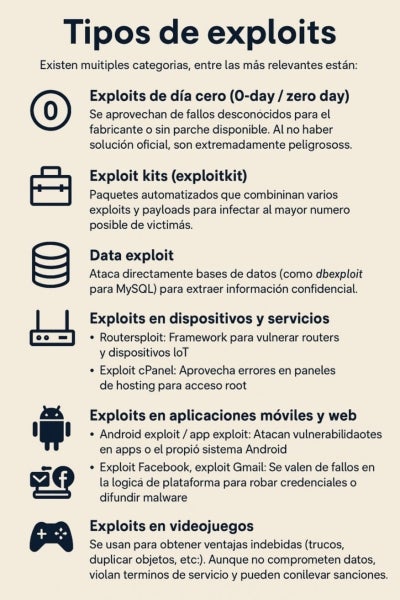
Types d’exploits
Il en existe de nombreuses catégories, parmi lesquelles les plus importantes sont :
Exploits « zero-day » (0-day / zero day)
Ils exploitent des failles inconnues du fabricant ou pour lesquelles aucun correctif n’est disponible. En l’absence de solution officielle, ils sont extrêmement dangereux.
Kits d’exploits (exploitkit)
Ensembles automatisés combinant plusieurs exploits et charges utiles afin d’infecter le plus grand nombre possible de victimes.
Exploit de données
Ils attaquent directement les bases de données (comme dbexploit pour MySQL) afin d’extraire des informations confidentielles.
Exploits sur les appareils et les services
- Routersploit: framework permettant de compromettre des routeurs et des appareils IoT.
- Exploit cPanel: exploite des failles dans les panneaux de contrôle d'hébergement pour obtenir un accès root.
Exploits dans les applications mobiles et web
- Exploit Android / exploit d’application: ils exploitent les vulnérabilités des applications ou du système Android lui-même.
- Exploit Facebook, exploit Gmail: ils exploitent des failles dans la logique de la plateforme pour voler des identifiants ou diffuser des logiciels malveillants.
- Exploit Moodle: ciblant la plateforme éducative pour manipuler les notes ou voler des informations sur les étudiants.
Exploits dans les jeux vidéo
Ils sont utilisés pour obtenir des avantages indus (astuces, duplication d’objets, etc.). Bien qu’ils ne compromettent pas les données, ils enfreignent les conditions d’utilisation et peuvent entraîner des sanctions.
Exemples célèbres : EternalBlue et BlueKeep
- EternalBlue : a exploité une faille dans le protocole SMB de Windows pour laquelle aucun correctif n'était encore disponible, déclenchant ainsi le ransomware WannaCry en 2017 et touchant des milliers d'organisations à travers le monde.
- BlueKeep : Découverte en 2019, il s’agit d’une faille critique dans le service RDP de Windows; Microsoft a publié des mises à jour d’urgence en raison du risque d’une attaque massive similaire à celle d’EternalBlue.
Ces deux exemples soulignent la gravité d'un exploit « zero-day », car le fait qu'il soit inconnu et sa propagation rapide en font une arme redoutable pour les cybercriminels.
Exploit vs. Charge utile
- Exploit: code qui déclenche la vulnérabilité.
- Charge utile: code malveillant qui s’exécute une fois l’accès obtenu (il peut s’agir d’un cheval de Troie, d’un rançongiciel ou d’une porte dérobée).
Considérez l’exploit comme la clé qui ouvre la porte et la charge utile comme l’intrus qui s’introduit pour voler vos données.
Qu'est-ce que la protection anti-exploit ?
La protection anti-exploit regroupe un ensemble de mesures de prévention au niveau du système et des applications qui empêchent le code malveillant d’exploiter des vulnérabilités connues ou inconnues.
Contrairement à un antivirus traditionnel (qui détecte les signatures de logiciels malveillants), une solution anti-exploit agit de manière proactive sur le comportement et la mémoire des processus afin de contrer l'attaque dès sa phase initiale.
Sandboxing
Exécute les applications ou les processus dans des environnements isolés, de sorte que tout comportement malveillant soit confiné et ne puisse pas se propager au reste du système.
Exemples de sandboxing :
- Navigateurs: Google Chrome et Microsoft Edge isolent chaque onglet dans un conteneur de processus distinct.
- Windows Defender Application Guard: utilise des conteneurs Hyper-V pour ouvrir les sites web hautement suspects dans un environnement virtualisé indépendant.
- Docker / Kubernetes: dans les environnements serveurs, cela limite les privilèges et l’accès aux ressources pour les microservices.
Contrôle d’intégrité
Vérifie en permanence que le code et les données critiques n'ont pas été altérés.
- Signature de code: signatures cryptographiques sur les exécutables et les bibliothèques.
- Secure Boot et UEFI: invalident les noyaux ou les pilotes non signés.
- HMAC/sommes de contrôle: Windows File Integrity Monitoring et solutions EDR qui comparent les sommes de contrôle des fichiers à des valeurs de référence.
Prévention de l'exécution des données (DEP)
Empêche les zones de mémoire dédiées aux données d’être exécutées comme du code. La DEP y parvient en marquant les pages de mémoire avec le bit NX (« no-execute ») du processeur.
- Mise en œuvre: matérielle (Intel XD, AMD NX) et logicielle (marquage de sections).
- Modes de fonctionnement:
- Enforced: bloque à l’exécution et génère une exception.
- Opt-in/Opt-out: autorise des exceptions pour les applications héritées après évaluation de l'impact.
- Recommandation du NIST: « Activer les fonctionnalités anti-exploitation du système d’exploitation / Déployer des outils anti-exploitation » inclut la DEP parmi les contrôles minimaux
Aléatoire de la disposition de l’espace d’adressage (ASLR)
À chaque démarrage ou chargement de module, les adresses mémoire des bibliothèques, du tas, de la pile et d’autres zones critiques sont réorganisées de manière aléatoire. Il est ainsi plus difficile de prédire où injecter ou rediriger le flux d’exécution.
- Niveaux d’ASLR:
- Au niveau du module: déplace les DLL.
- De bas en haut: déplace le tas.
- Haute entropie (64 bits): sur les architectures 64 bits, avec une entropie plus élevée.
- Intégration sous Windows et Linux:
- Windows 10/11 prend en charge l'ASLR basée sur la mémoire gérée par Defender Exploit Guard.
- Linux : PIE (Position-Independent Executables) et KASLR (Kernel ASLR) activés par défaut dans de nombreuses distributions.
Techniques d'atténuation complémentaires
Atténuation | Description |
| Control Flow Guard (CFG) | Vérifie au moment de l’exécution que les appels indirects ne pointent que vers des destinations valides (Windows). |
| Stack Cookies / Canaries | Insère des valeurs sentinelles avant l'adresse de retour ; si celles-ci sont corrompues, le processus est interrompu. |
| SafeSEH / SEHOP | Protège la chaîne de gestion des exceptions structurées (Windows). |
| Protections du tas | Allocation de mémoire en morceaux (« heap feng shui »), détection précoce des débordements. |
| Réduction de la surface d'attaque | Règles bloquant les comportements à haut risque (règles ASR dans Defender). |
Hacker vs. Exploiteur
- Hacker : expert en technologie pouvant avoir des intentions éthiques (white-hat) ou malveillantes (black-hat).
- Exploiteur : rôle plus spécifique : personne qui crée ou utilise des exploits pour compromettre des systèmes.
Tous les hackers ne sont pas des exploiters, mais tout exploiter fait partie du vaste « monde du hacking ».
Infraction liée à l'utilisation d'un exploit
Sur le plan juridique, l'utilisation d'un exploit sans autorisation constitue un délit informatique :
- Accès illicite : pénétrer sans autorisation dans des systèmes appartenant à autrui.
- Délit informatique : altérer, détruire ou rendre inutilisables des données et des systèmes.
Les sanctions varient selon les juridictions, mais en Espagne, elles peuvent inclure des amendes élevées et des peines d'emprisonnement.
Faites de la cybercriminalité votre opportunité professionnelle
Quelques chiffres :
· L'INCIBE a porté à 99 600 le nombre de professionnels de la cybersécurité dont l'Espagne aura besoin cette année (2025)
· Le plan stratégique du gouvernement espagnol fixe des objectifs concrets en matière de numérisation et, par conséquent, de cybersécurité. L’un de ses objectifs pour 2025 est de compter 20 000 nouveaux spécialistes en cybersécurité, en intelligence artificielle et en données.
Avec le master en cybersécurité en ligne de l’UAX , vous maîtriserez :
🎯 L’analyse numérique légale et la gestion des incidents
- Vous serez le détective qui résout les crimes numériques en temps réel
🛡️ Architectures de sécurité blindées
- Vous concevrez des forteresses numériques impénétrables
⚡ Exploitation contrôlée et vulnérabilités
- Routersploit, dbexploit, exploits « zero-day » : vous penserez comme un hacker pour vaincre les hackers
🚨 Solutions anti-exploit de dernière génération
- Vous mettrez en place des défenses qui anticipent l'attaque
En quoi ce master est-il différent ?
1. 100 % de cas réels. Pas de théorie tirée des manuels : des situations que vous vivrez dès votre premier jour de travail.
2. Une méthodologie en ligne et flexible, qui te permettra de concilier tes études avec ta vie professionnelle et personnelle.
3. Vous bénéficierez de l'accompagnement de tuteurs personnels qui vous aideront à tirer le meilleur parti de vos études et de votre temps.
4. Un réseau de contacts unique. Vous entrerez en contact avec des professionnels qui occupent déjà le poste que vous visez.
Si vous hésitez encore, ne manquez pas notre article « Pourquoi étudier la cybersécurité ? » , où vous trouverez plus d'informations sur cette spécialité très recherchée.
Faites-le à l’UAX !
Sources :
- Fondation OWASP – Projets de sécurité et guides de mitigation.
- CERT-EU – Rapports sur les vulnérabilités « zero-day ».
- NIST (National Institute of Standards and Technology) – Cadre de cybersécurité.
- ENISA (Agence de l'Union européenne pour la cybersécurité) – Bonnes pratiques et alertes de sécurité.